
「PHPの脆弱性のニュースを見たのですが、うちのサイトは大丈夫でしょうか」
「Nginxの注意喚起が出ていますが、保守の中で対応してもらえるのでしょうか」
2026年11月19日、WordPressの保守をお任せいただいているお客様2社から、こんなご相談をいただきました。
この日は、PHPのセキュリティリリースと、Webサーバーソフト「NGINX(エンジンエックス)」の脆弱性に関するIPA(情報処理推進機構)の注意喚起が重なっていました。
弊社からは「WordPressの更新と、サーバーで動いているPHPやNginxの更新は、別の作業なのです」とご説明しました。
どちらも「ホームページのセキュリティ」の話に見えるので、この区別はかなり分かりにくいんですよね。
この記事では、エックスサーバーやさくらサーバー、ロリポップサーバーなど、共用レンタルサーバーでWordPressを運用している企業のご担当者様向けに、「誰が、何を更新するのか」を契約形態ごとに表で整理しました。
VPSや専用サーバーの場合の注意点や、保守契約で確認しておきたい項目もまとめています。
WordPressは「サーバーの上で動くソフトの一つ」にすぎない
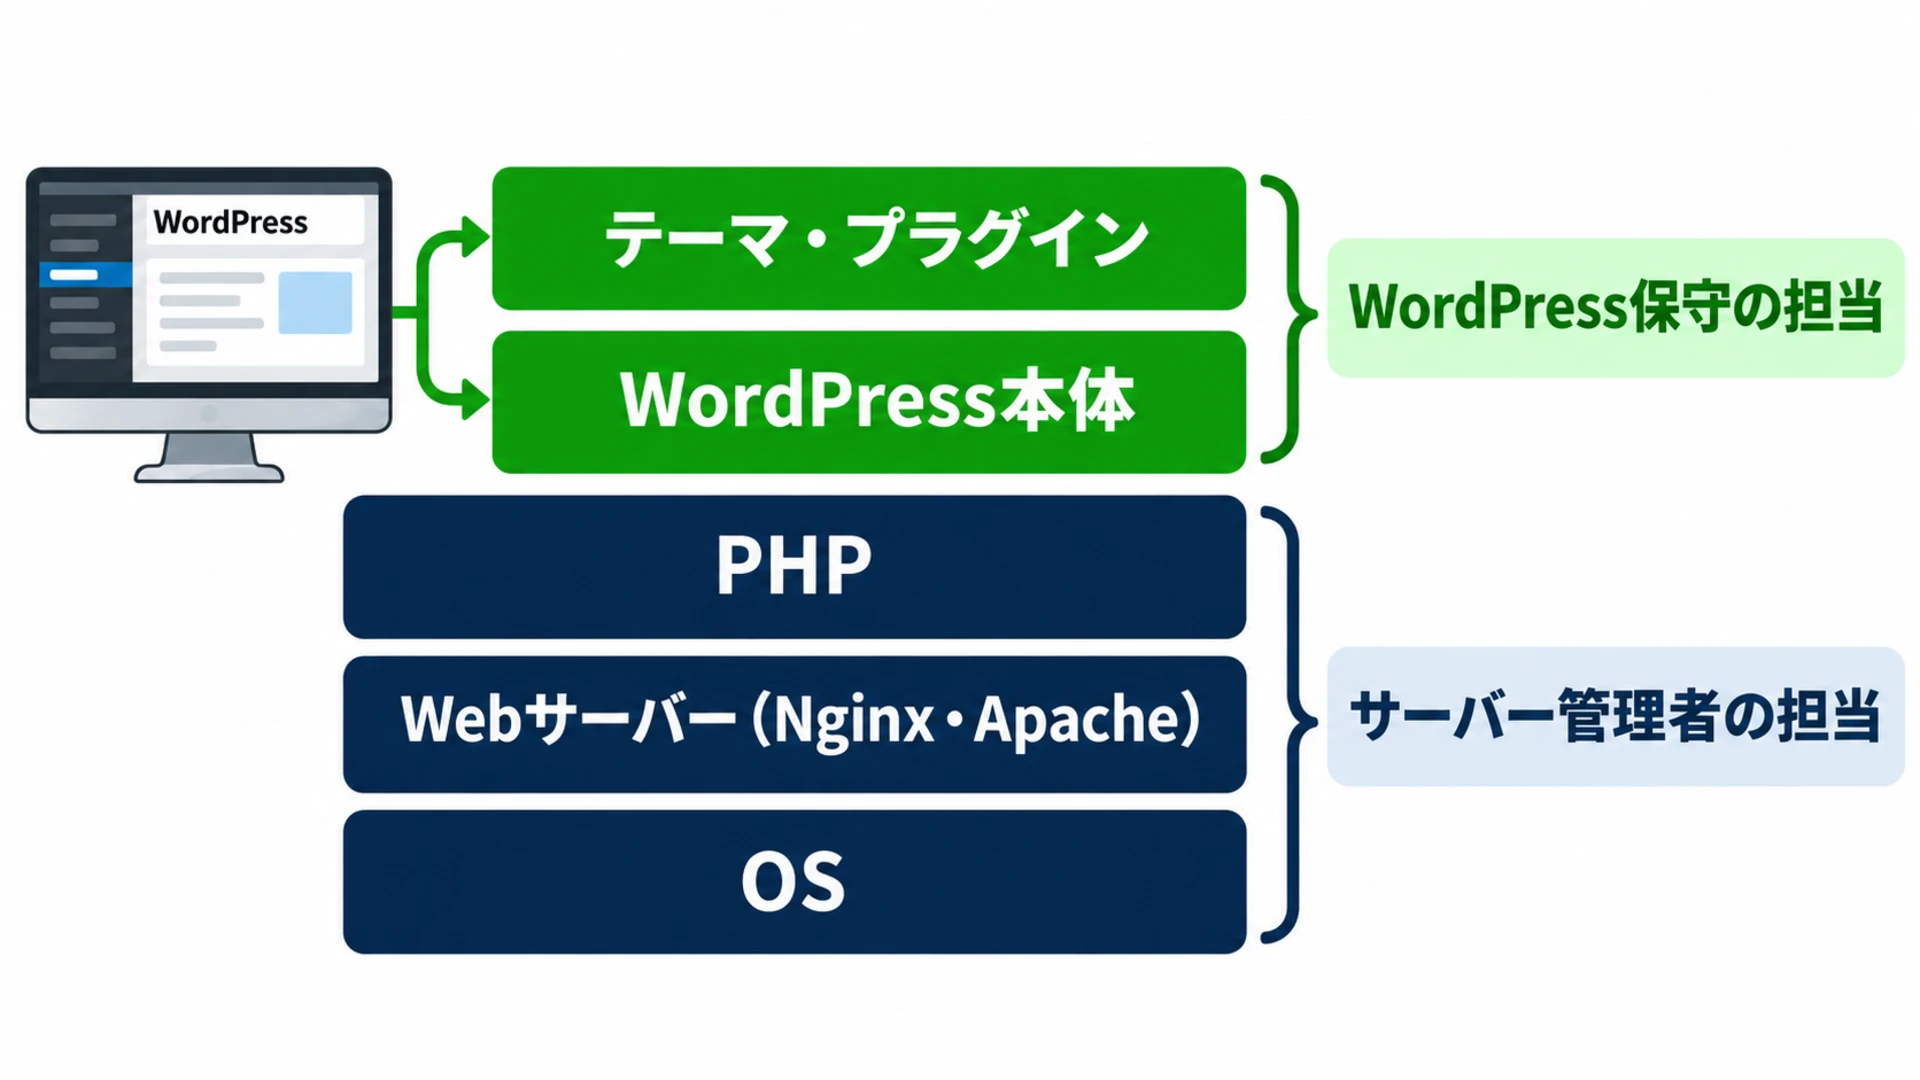
WordPressは単独で動いているわけではありません。下から順に、こんな層が積み重なっています。
- OS(LinuxなどのサーバーのOS)
- Webサーバーソフト(NginxやApache)
- PHP(WordPressを動かすプログラム言語の実行環境)
- WordPress本体
- テーマ・プラグイン
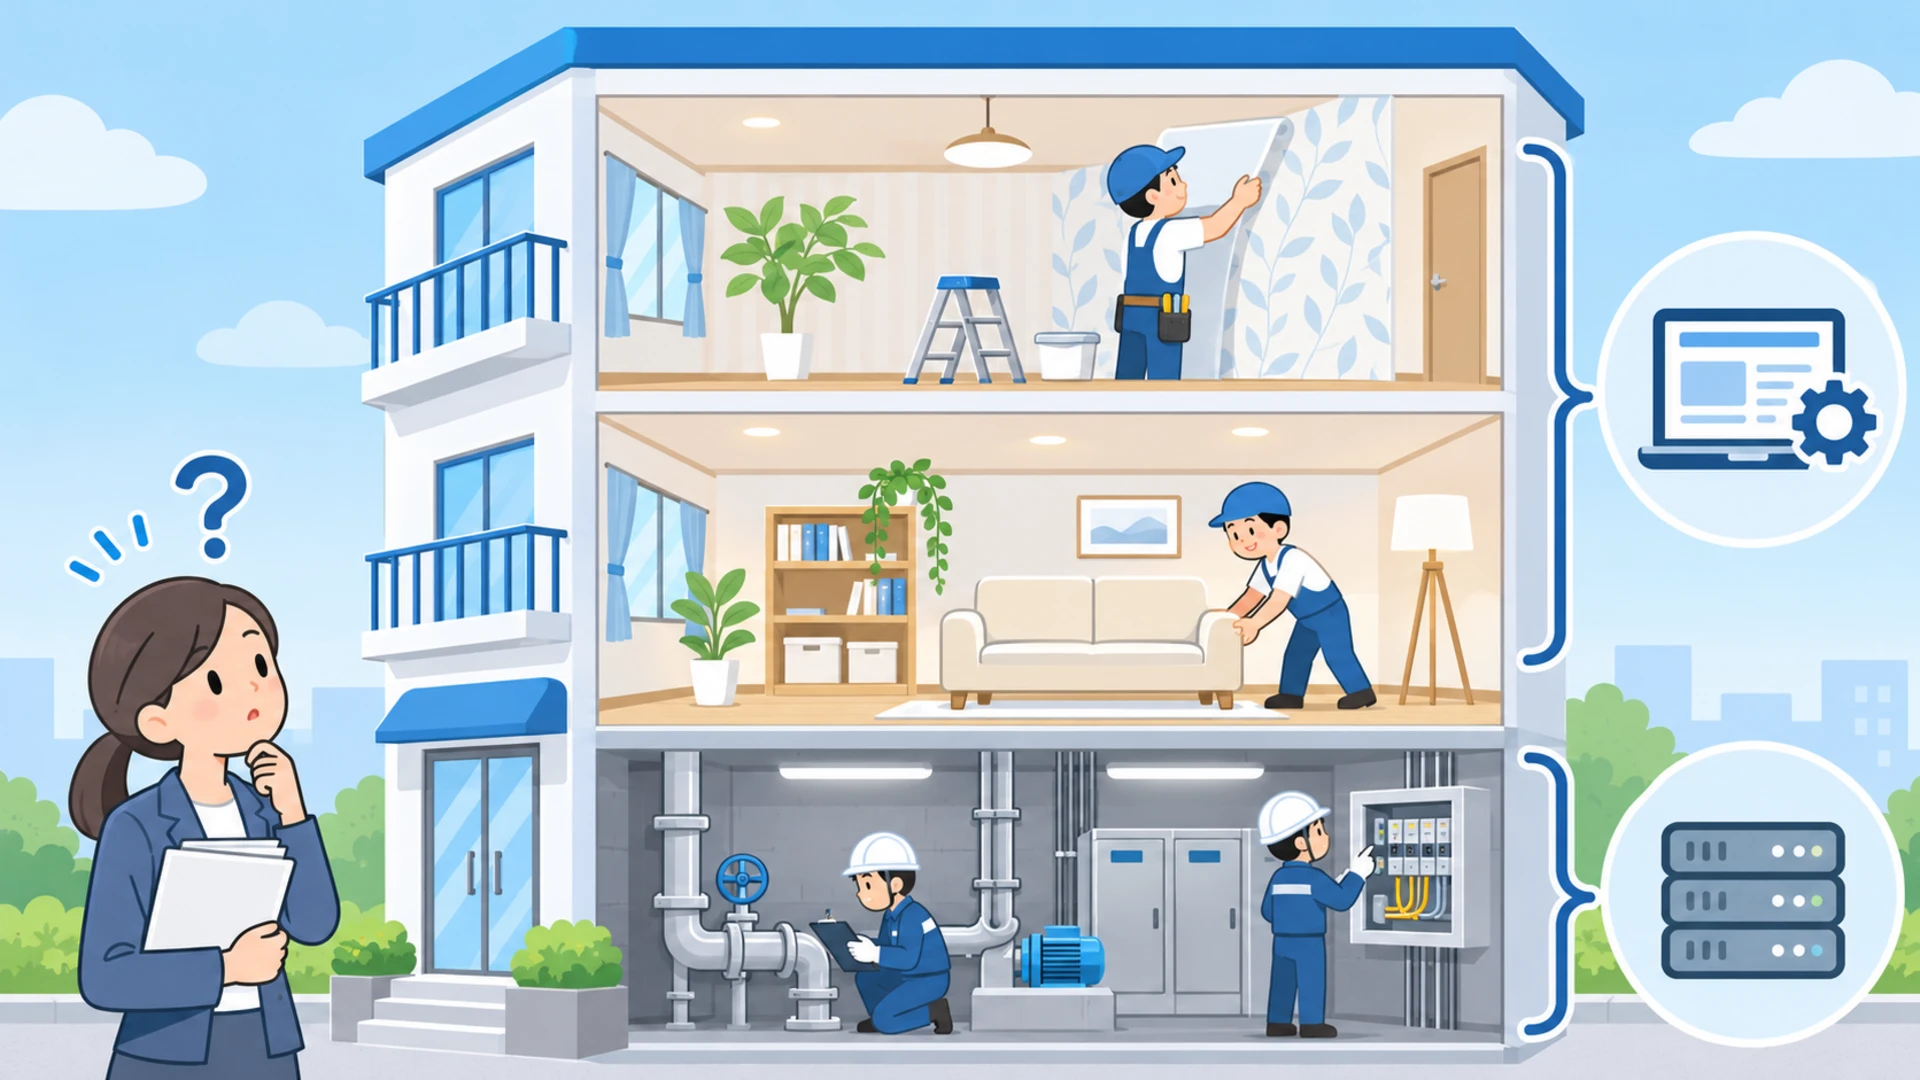
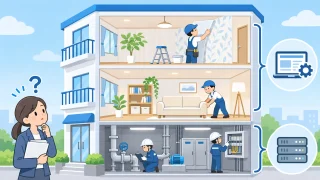
マンションにたとえると、OSやNginx、PHPは建物の構造や電気・水道の設備。WordPress本体やテーマ・プラグインは、各部屋の内装や家具です。
内装業者は壁紙や家具は替えられても、配管や電気設備には手を出せません。そこは建物の管理会社の仕事ですよね。
WordPressの保守も同じで、管理画面から更新できるのはWordPress本体・テーマ・プラグインまで、「サイトヘルス」でPHPのバージョンは確認できますが、PHPそのものを更新するボタンはありません。Nginxにいたっては、管理画面からは見えません。
つまりPHPやNginxの脆弱性は、WordPressの管理画面の外側、サーバーの中で対応するものなのです。
サーバーの契約形態で「誰が更新するか」は変わる
誰がPHPやNginxを更新するのかは、サーバーの契約形態で大きく変わります。ここがいちばん混乱しやすいところです。
共用レンタルサーバーなら、設備にあたる部分はサーバー会社が管理しています。一方、VPSや専用サーバーで管理者権限(root権限)を自社で持っているなら、設備まで自分たちで面倒を見ることになります。その中間に、OSやミドルウェアの更新まで代行してくれる「マネージド」型もあります。
一般的な目安はこちらです。
| 更新する対象 | 共用レンタルサーバー | マネージド型のVPS・専用サーバー | 自社管理のVPS・専用サーバー(root権限あり) |
|---|---|---|---|
| OS | サーバー会社 | サーバー会社(契約範囲による) | 契約者(社内の情報システム部門やサーバー保守会社) |
| Nginx・ApacheなどのWebサーバー | サーバー会社 | サーバー会社(契約範囲による) | 契約者(同上) |
| PHP本体のセキュリティ更新 | サーバー会社 | サーバー会社(契約範囲による) | 契約者(同上) |
| PHPのバージョン切り替え(8.2から8.3へ、など) | 契約者がサーバーの管理画面で選ぶ方式が多い | 契約内容による | 契約者(同上) |
| WordPress本体・テーマ・プラグイン | 契約者(WordPress保守会社) | 契約者(WordPress保守会社) | 契約者(WordPress保守会社) |
| PHP切り替え後のWordPressの動作確認 | WordPress保守会社 | WordPress保守会社 | WordPress保守会社 |
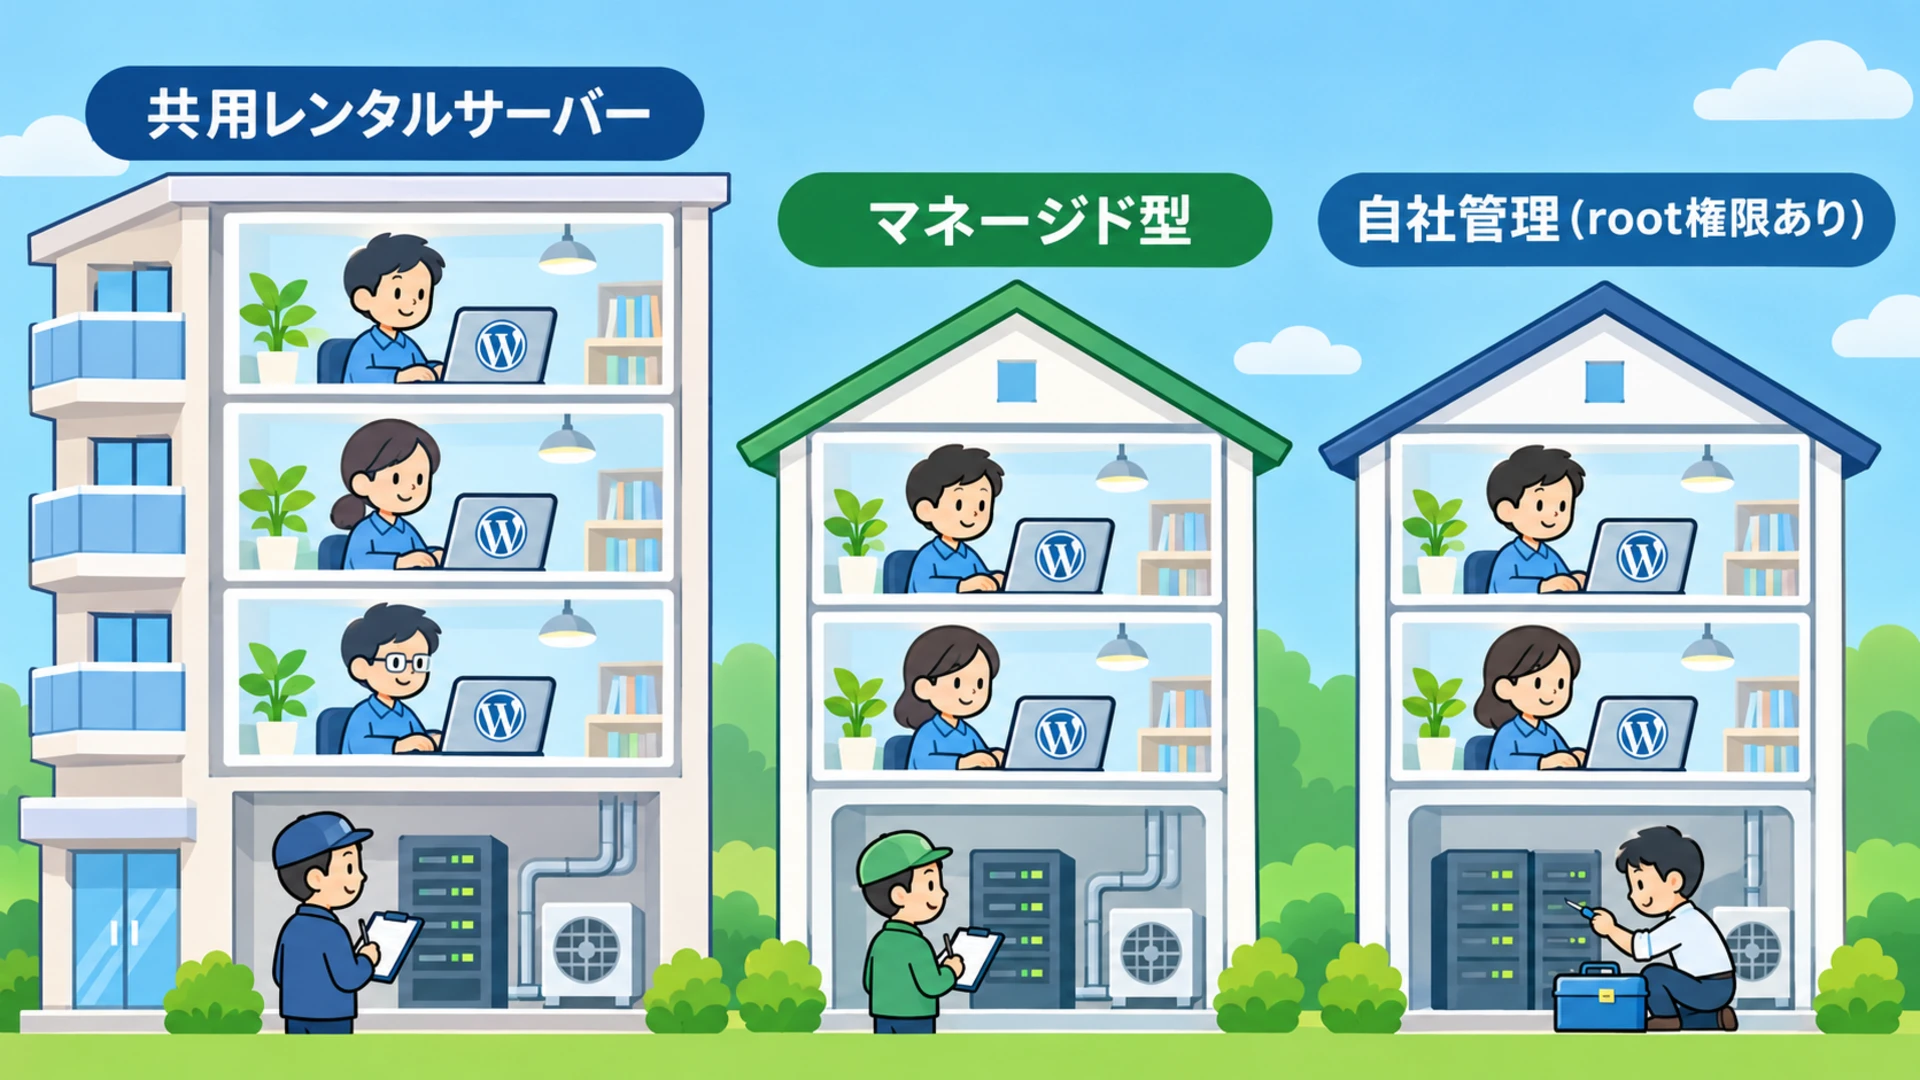
あくまで目安です。
同じ「専用サーバー」でも、更新を代行してくれるかどうかはサーバー会社によってまちまちなので、実際の範囲はサービス説明や契約書で確認してください。
共用レンタルサーバーなら、OS・Nginx・PHP本体の更新は基本的にサーバー会社の仕事です。ただ、PHPのバージョン切り替えは契約者が管理画面で選ぶ方式が多いので、ここだけは自分たちで判断が必要です。
注意したいのは右端の「自社管理」のケースです。VPSや専用サーバーで運用している場合、NginxやPHPの更新は「担当が決まっていなければ、誰もやっていない」可能性があります。
2026年11月のPHPとNGINXの件で、何が起きたのか
今回のきっかけになった2つの出来事を整理しておきます(2026年11月20日時点の情報です)。
PHPのセキュリティリリース(2026年11月19日)
PHPの開発チームは、2026年11月19日にPHP 8.5.13、8.4.28、8.3.37、8.2.36をセキュリティリリースとして公開しました。前日にはIPAも事前準備を呼びかけていました。
出典:IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について(11月)」
深刻度の高い脆弱性も含まれていますが、最も深刻なものは「標準とは異なる設定や、一般的でない構成」で影響が出るものだと説明されています。すべてのサイトがすぐに危険、というわけではなさそうです。
ただし、自社のサーバーがその設定に当たるかどうかは、サーバーの設定を把握している人にしか判断できません。共用レンタルサーバーなら、サーバー会社からの案内を確認するのが近道です。
サポート期間にも注意
PHP 8.1以前はすでにサポート終了で、今回の修正もありません。PHP 8.2も2026年12月31日でサポート終了です。
8.2以前で動いているサイトは、そろそろバージョンアップの計画を立てておきたいところです。
出典:PHP「Supported Versions」(php.net)
NGINXの複数の脆弱性(IPAの注意喚起は2026年11月19日)
NGINXは、開発元のF5社が2026年11月18日に複数の脆弱性を公開し、IPAが翌19日に注意喚起を出しました。このうち5件がCVSS v4.0で9.2(Critical)です。
NGINX Open Sourceでは1.30.7と1.31.9で修正済みです。ただ、OSのパッケージではバージョン表記が違ったり、修正だけが取り込まれていたりするので、バージョン番号だけで判断しないよう注意が出ています。
HTTP/2を一時的に無効にする暫定対応も案内されていますが、それだけでは5件すべての対策にはなりません。
出典:IPA「NGINXの複数の脆弱性対策について(CVE-2026-123007、CVE-2026-123633等)」
どちらも「どのパッケージで入れたか」「どんな設定で動かしているか」を把握している人でないと進められません。共用レンタルサーバーならサーバー会社、自社管理ならサーバー管理者の仕事です。WordPressの管理画面をいくら見ても、答えは出てこないのです。
二つの保守が重なる「境目」はPHPのバージョン切り替え
WordPressとサーバーは別、と書いてきましたが、はっきり重なる場面が一つあります。PHPのバージョンを切り替えるときです。
PHPの更新には2種類あります。8.3.36から8.3.37のような同じ系列内の更新と、8.2から8.3、8.4のように系列そのものを上げる切り替えです。
前者は互換性への影響が小さく、主にサーバー側の作業です。念のため、更新後にサイトの表示を一通り確認しておくと安心です。
後者は話がまったく変わります。古いテーマや更新が止まったプラグインは、新しいPHPで動かなくなることがあるんです。画面が真っ白になる、フォームが送れない、管理画面に入れない、といったことが実際に起こります。
共用レンタルサーバーでも、切り替えのボタンを押すのは契約者側です。切り替える前にWordPress保守会社に相談し、できればテスト環境でテーマやプラグインの動作を確認してから本番に反映する、という流れが安全です。VPSや専用サーバーなら、サーバー管理者とWordPress保守会社の連携が欠かせません。
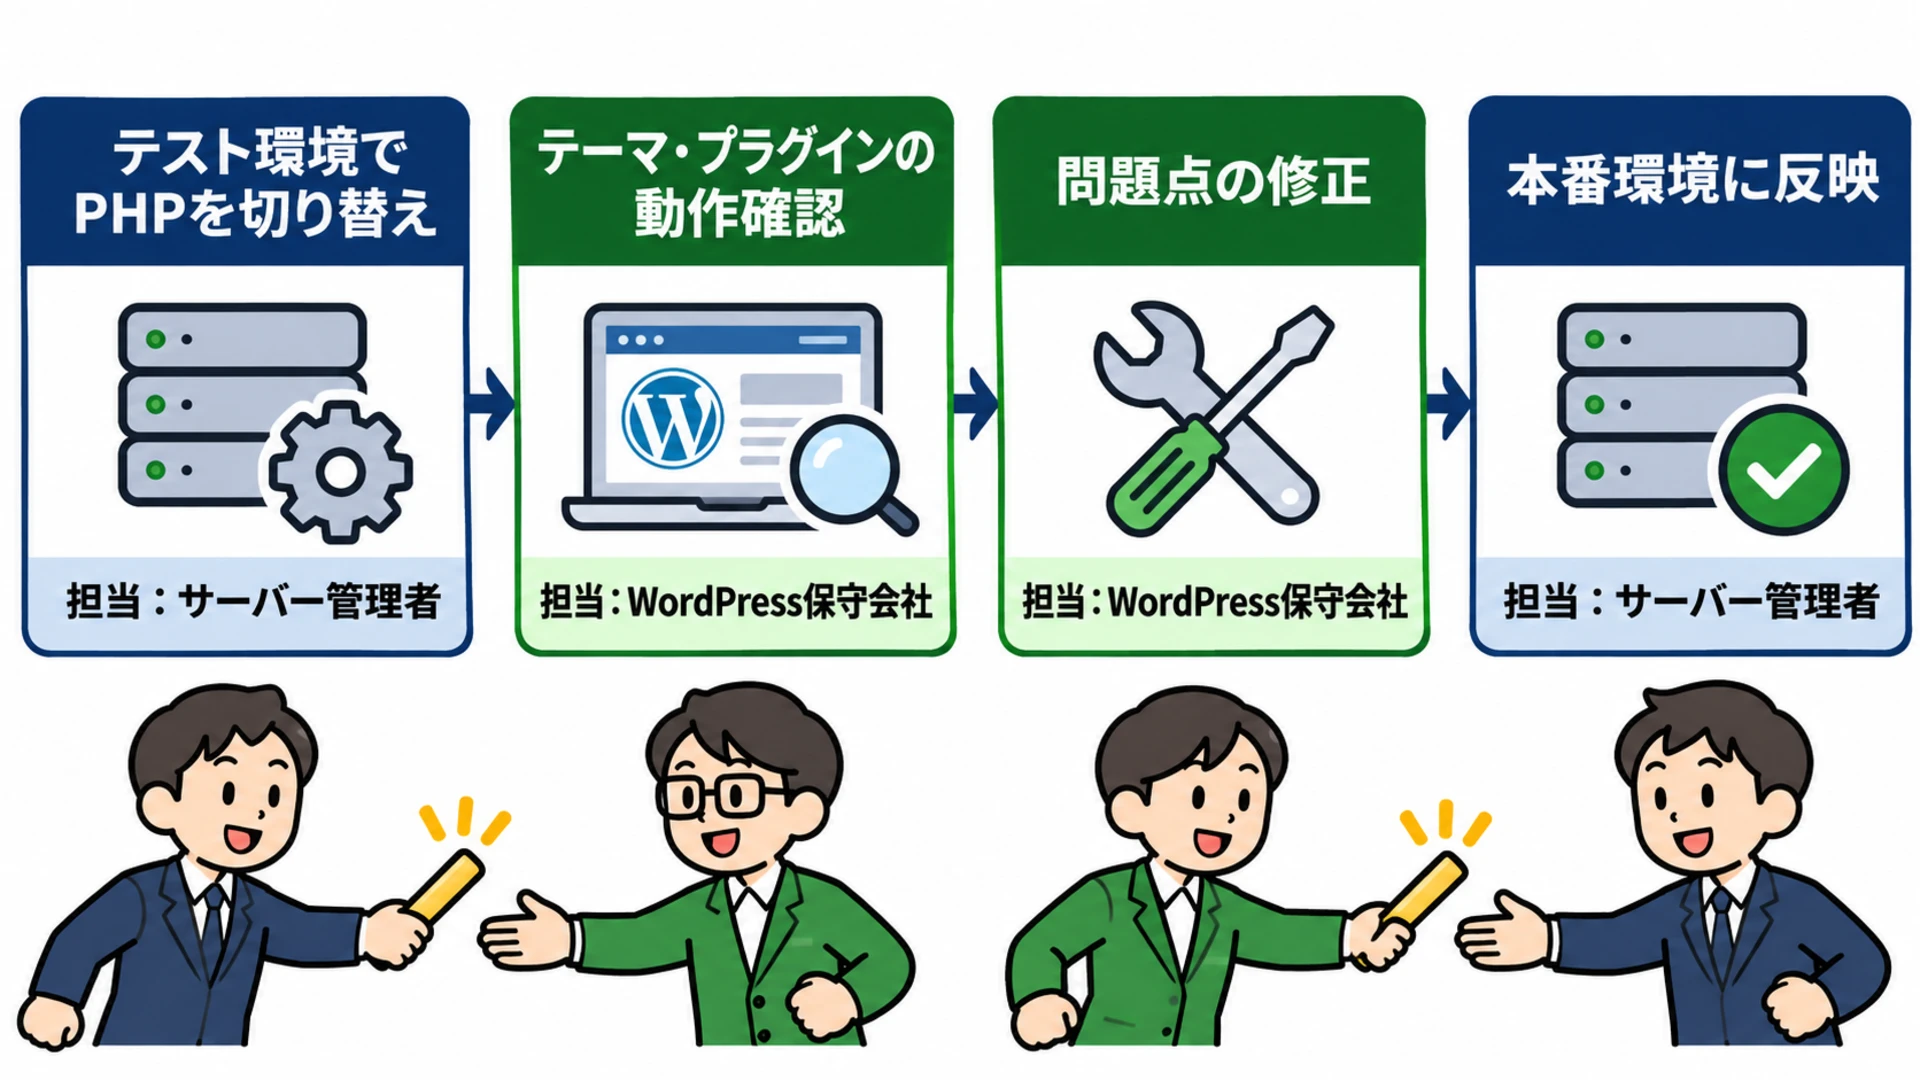
お客様にはこうご説明しました
2社のお客様には、「WordPressの保守で対応すること」と「サーバー側の作業」に分けてお伝えしました。
WordPress本体・テーマ・プラグインの更新は、これまでどおり保守の中で対応します。Nginxの更新やPHP本体のセキュリティ更新は、弊社でも状況は確認しますが、レンタルサーバー会社から対応するとの案内が出ているので、その対応を待つ形になります。と、ご案内させていただきました。
保守契約を結ぶときに確認しておきたい項目
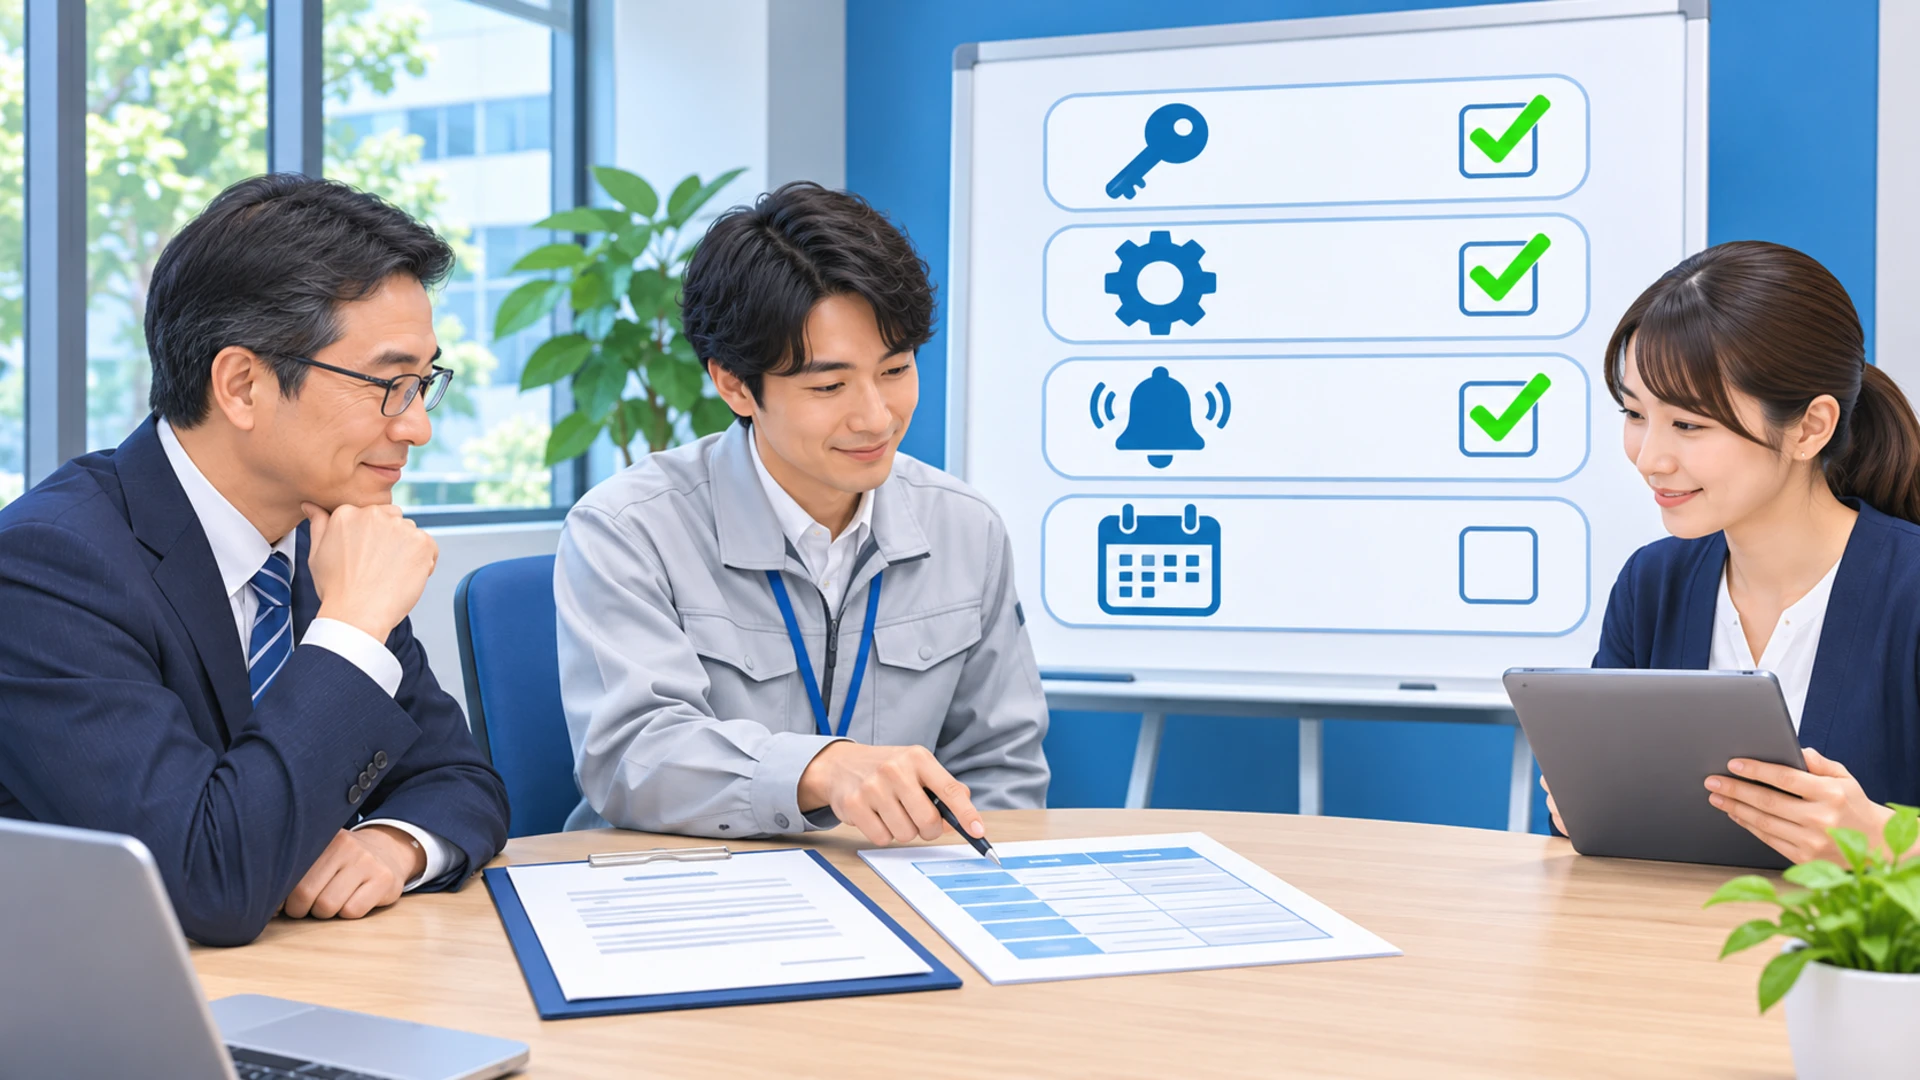
脆弱性情報が出たときに慌てないためには、平時のうちに「誰が何を担当するのか」を決めておくのがいちばんです。契約を見直すときは、次の点を確認してみてください。
- サーバーの管理者権限(root権限)を、誰が持っているか
- OS・Nginx・PHP本体の更新が、どの会社のどの契約に含まれているか
- IPAやサーバー会社から出る脆弱性情報を、誰が受け取り、誰に知らせるか
- PHPの系列を切り替えるとき、テスト環境での確認とWordPress保守会社との連携をどう進めるか
- OSやPHPのサポート終了時期を、誰が把握して計画を立てるか
官公庁や大きな組織で仕様書をもとに委託先を選ぶ場合は、「WordPressの保守」と「サーバーの保守」を別々の項目として書き分けておくと、担当の抜け漏れを防げます。
「セキュリティ対策を含む」とだけ書かれていると、受託側がどこまでを自分の範囲と考えるかで、認識がずれてしまうのです。
まとめ「誰がやるか」が決まっていれば、脆弱性情報は怖くない
PHPやNginxの脆弱性は、サーバーの中で対応するものです。共用レンタルサーバーなら基本はサーバー会社が対応してくれるので、案内を確認して待つのが基本です。
一方、自社管理のVPSや専用サーバーでは、担当を決めておかないと誰も手を付けていない、ということが起こり得ます。
そして共用レンタルサーバーでも自分たちで判断が必要なのが、PHPの系列の切り替えです。PHP 8.2のサポート終了を年末に控えた今、使っているPHPのバージョンを確認して、切り替えの段取りをWordPress保守会社と相談しておくいい機会です。
投稿者プロフィール
- 2004年頃の会社員時代からブログ作成を始める。ブログ作成が楽しくなり、そのまま趣味が高じて2006年にホームページ制作で起業、2008年に株式会社ウェブロードを設立。現在は、個人・中小事業者のWordPressサイト制作・改善を中心に、Web業界20年の知識と経験を生かして、自治体案件等の大型案件のWebディレクターや中小企業・個人事業主へのWeb全般のアドバイザー、SEO/AIOのコンサルタントとしても活動中。 プロフィールはこちら
最新の投稿
 Web全般2026年11月20日PHP・Nginxの脆弱性は誰が直す?保守範囲の違い
- メルマガバックナンバー2026年11月16日年末年始の前に確認したい、ホームページの「見えない土台」PHP
- お知らせ2026年11月14日カスタマーハラスメントに対する基本方針を策定しました
- お知らせ2026年10月18日Let's EncryptのSSL証明書が64日へ/自動更新でも確認しておきたいこと
お問合せフォームはこちら
弊社サービスをご検討いただきありがとうございます。
こちらのカテゴリ内のご質問と回答で解決できない場合は、ぜひ下記フォームよりお問い合わせください。ご相談・お見積りのご依頼は無料です。
お申込前のお打ち合わせはメール/お電話/Google Meet等オンラインでもご対応可能です。全国からお問い合わせを受付けています。 翌営業日を過ぎても弊社からの連絡がない場合はメールが届いていませんので、大変お手数をお掛けしますが、下記メールアドレスにご連絡ください。