
ウェブサイトの安全性というと、WordPress本体やプラグインのバージョンアップを思い浮かべる方が多いと思います。もちろんそれは大切な作業ですが、最近、それだけでは防ぎきれない種類のリスクが話題になりました。
それは、もう使っていない外部サービスの「タグ」がサイトに残っていたことで、訪問者が危険なサイトへ誘導されてしまったという事例です。
サイトの運営者は何も操作していないのに、ある日突然、自社のサイトが攻撃の入口として使われてしまいました。普段は目に見えない「サイトの外側にあるもの」の管理が、どれだけ大切かを示す出来事だと私は考えています。
この記事では、事例の内容を整理したうえで、サイトを運営している企業のご担当者様が今のうちに確認しておきたいことをまとめました。
ウェブサイトは「自社のファイル」だけで動いているわけではない
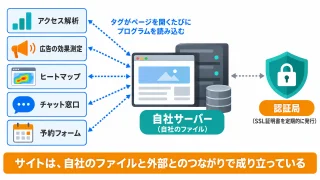
最初に、少しだけ仕組みの話をします。サイトを訪問者が開いたとき、表示されているのはサーバーに置かれた自社のファイルだけではありません。
アクセス解析、広告の効果測定、ヒートマップ、チャット窓口、予約フォームなど、外部のサービスを使うために埋め込んだ「タグ」と呼ばれる短いコードが、ページを開くたびに外部のサーバーからプログラムを読み込んでいます。
また、アドレスバーに鍵マークを表示させているSSL証明書も、認証局という外部の発行元から定期的に発行してもらっているものです。
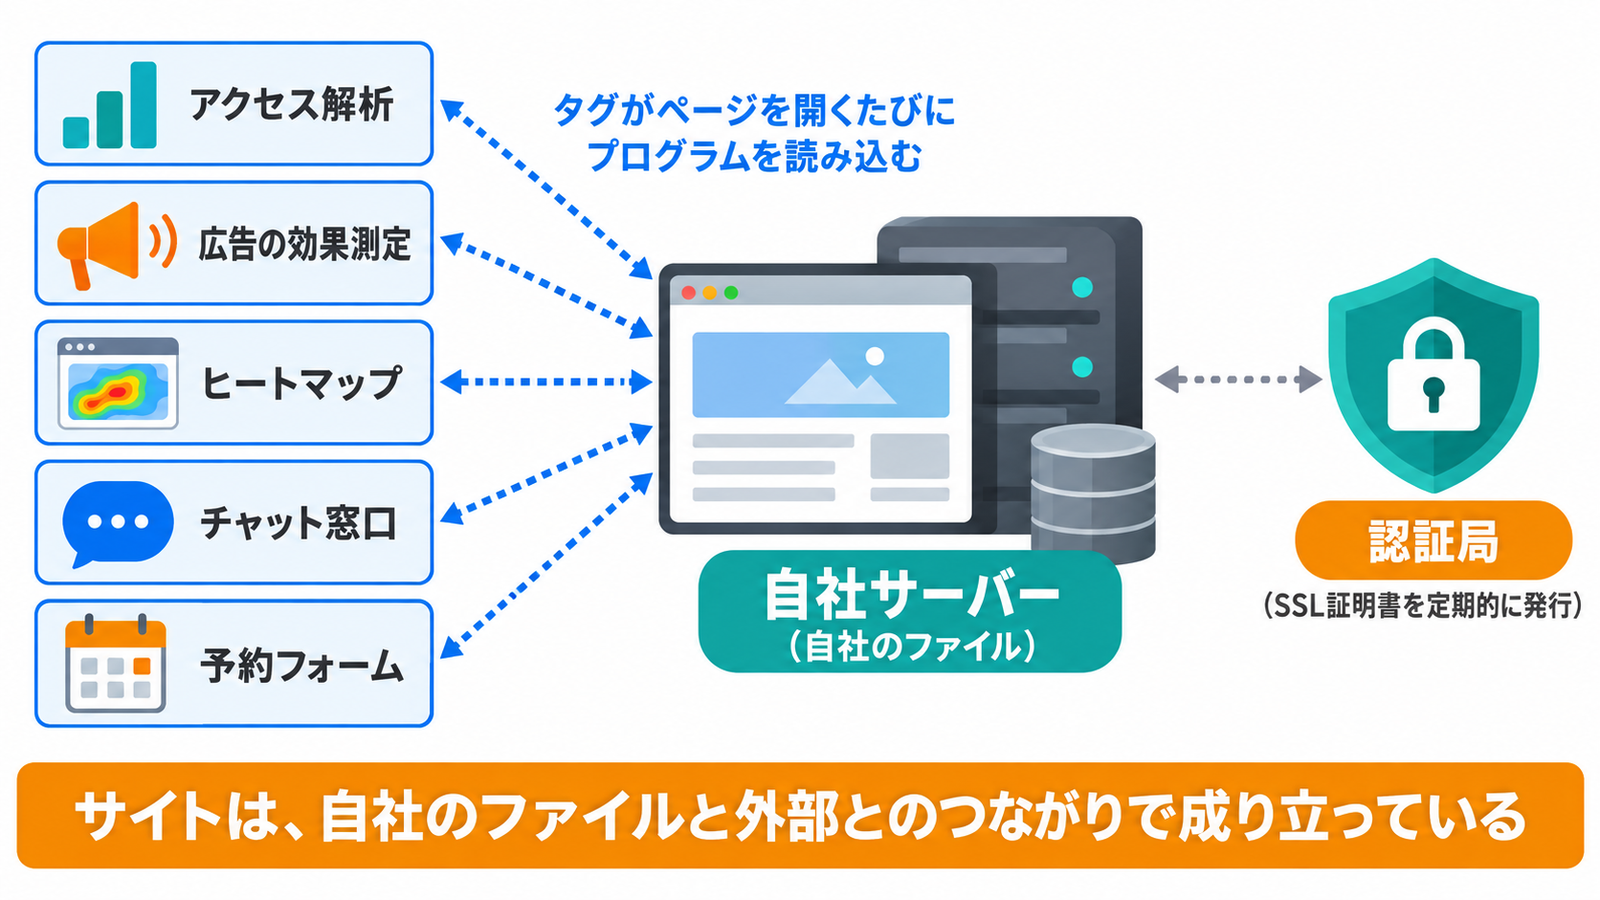
つまりサイトは、自社のファイルと、外部のサービスや発行元とのつながりで成り立っています。今回の事例は、このつながりのうち「外部タグ」の管理が甘くなったときに何が起きるかを示しています。
サービス終了した解析タグが、攻撃の入口になった
何が起きたのか
2026年10月、海外のセキュリティ研究者が、ある廃止済みのアクセス解析サービスをめぐる事例を報告しました。
このサービスは、チェコのスタートアップがネットショップ向けに提供していた解析ツールでした。
事業が終わり、サービスで使われていたドメイン(e◯◯◯◯k.io)の契約期限が切れたあと、2026年9月15日に第三者がそのドメインを登録し直しました。
問題は、このサービスを使っていたネットショップの多くが、サービスが終わったあともサイトに解析タグを残したままにしていたことです。
タグは「このドメインからプログラムを読み込む」という指示なので、ドメインの持ち主が変わった瞬間に、読み込まれる中身も攻撃者が自由に差し替えられる状態になってしまいました。
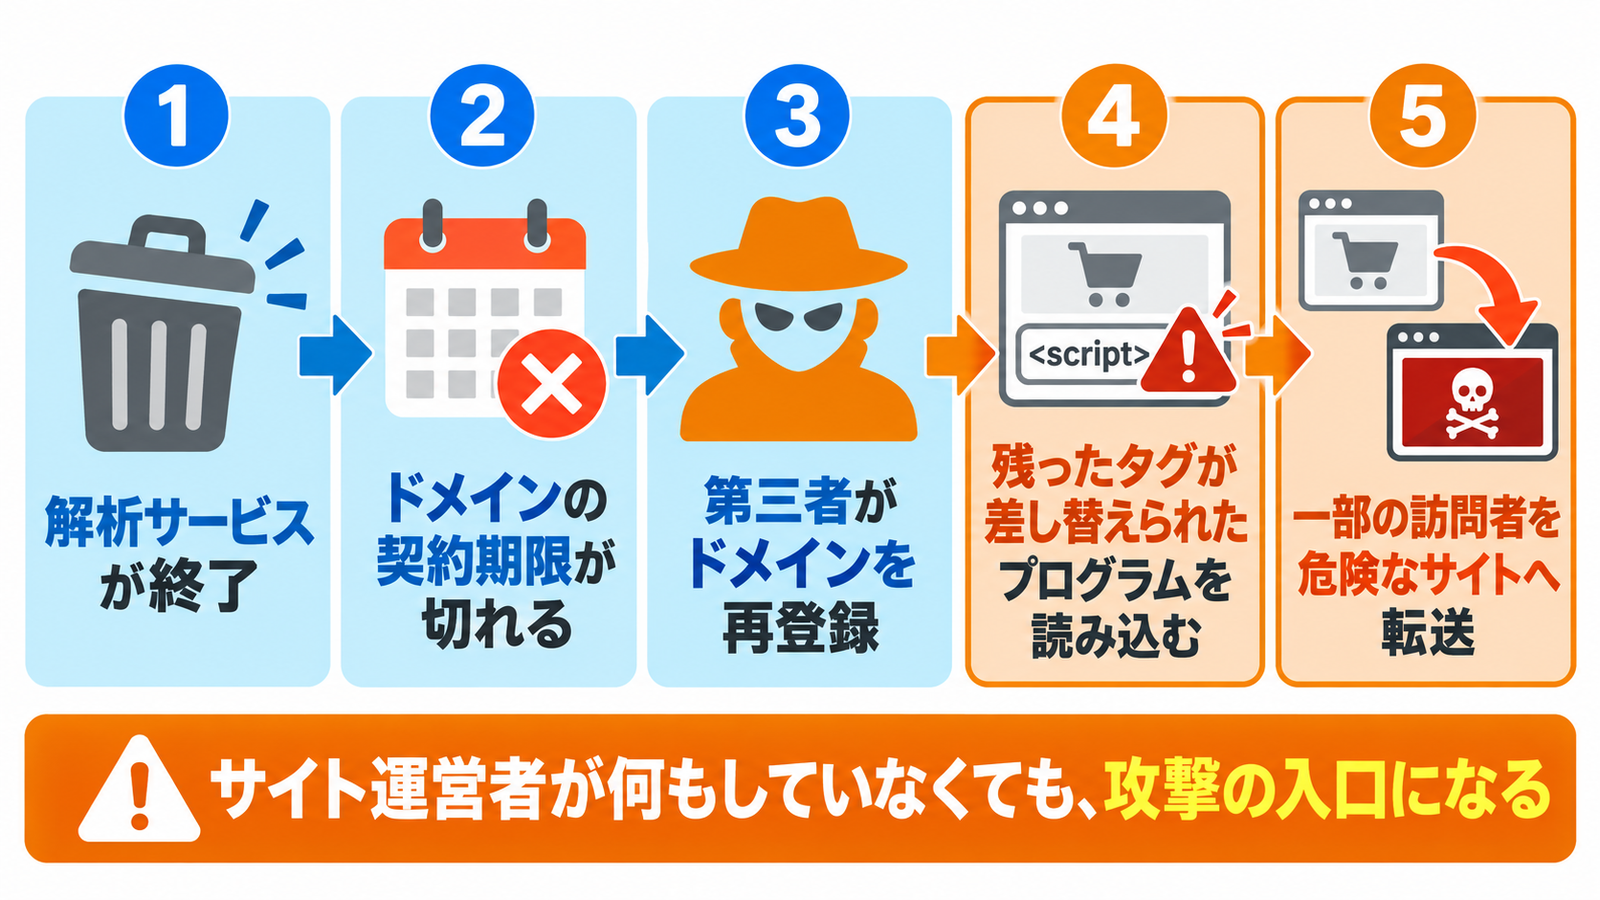
報告によると、差し替えられたプログラムは、一部の訪問者を広告ネットワーク経由で別のサイトへ転送していました。
その転送先のひとつが偽の暗号資産サイトで、そこではiPhoneの脆弱性を狙う攻撃キット「DarkSword(ダークソード)」が仕込まれていたとされています。
なお、タグが残っていた店舗の数や、実際に危険なサイトへ誘導された人数までは明らかになっていません。
ただ、サイトの運営者が何もしていないのに、自社サイトが攻撃の入口として使われてしまったという点で、非常に示唆的な事例です。
出典:P7 DarkSword iOS Exploit Kit Adds Crypto Wallet Data Theft and Remote Commands
DarkSwordとはどんな攻撃なのか
DarkSwordは、2026年3月にGoogleの脅威分析チームが公表した、iPhone向けの攻撃手法です。単独の不具合ではなく、Safariの描画エンジンやiOSの中核部分にある複数の脆弱性を組み合わせて使うのが特徴です。
怖いのは、アプリのインストールやボタンを押す操作がなくても、細工されたウェブページを開いただけで端末が乗っ取られるおそれがあるという点です。盗まれる可能性がある情報として、保存されたパスワード、写真、メッセージ、閲覧履歴、位置情報、暗号資産ウォレットの情報などが挙げられています。
今回の事例で使われたとされる新しい型では、端末内のパスワード保管庫から情報を抜き出す機能や、攻撃者が遠隔で命令を送る機能も加わったと報告されています。
狙われる端末
標的になりうるのは、iOS 18.4から18.7系のうち、修正が適用されていない端末とされています。
Appleは2026年3月から4月にかけて修正アップデートを配信していますので、最新の状態に更新されているiPhoneであれば、この攻撃への備えはできていると考えてよさそうです。
日本でも以前から同じことが起きている
「海外のスタートアップの話」と思われるかもしれませんが、同じ構図の事件は日本でも起きています。
- 2022年には、NTTコミュニケーションズ(当時)が提供していた無料のアクセス解析サービス「Visionalist」で使われていたドメインが、サービス終了後に第三者に再登録され、問題のあるプログラムが置かれている可能性があるとして、タグの削除を呼びかける注意喚起が出されました。
- 同じ2022年には、2014年に終了した国内の無料解析サービスのドメインが攻撃者に取得され、そのタグを残していた40以上のネットショップで、入力されたカード情報などを盗み取るプログラムが読み込まれていたという報告もあります。
出典:Attackers take over expired domain to deliver web skimming scripts
数年おきに同じ手口が繰り返されているということは、それだけ「使わなくなったタグがそのまま残っているサイト」が多いということでもあります。
なぜ使っていないタグが残り続けるのか
解析ツールや広告サービスを解約するとき、多くの場合はサービス側の管理画面で契約を止めるだけで手続きが終わります。
しかし、サイトに埋め込んだタグは、誰かが意識して削除しない限りそのまま残ります。サービス側が止まっても、サイト側の「読み込みに行く指示」は生き続けているわけです。
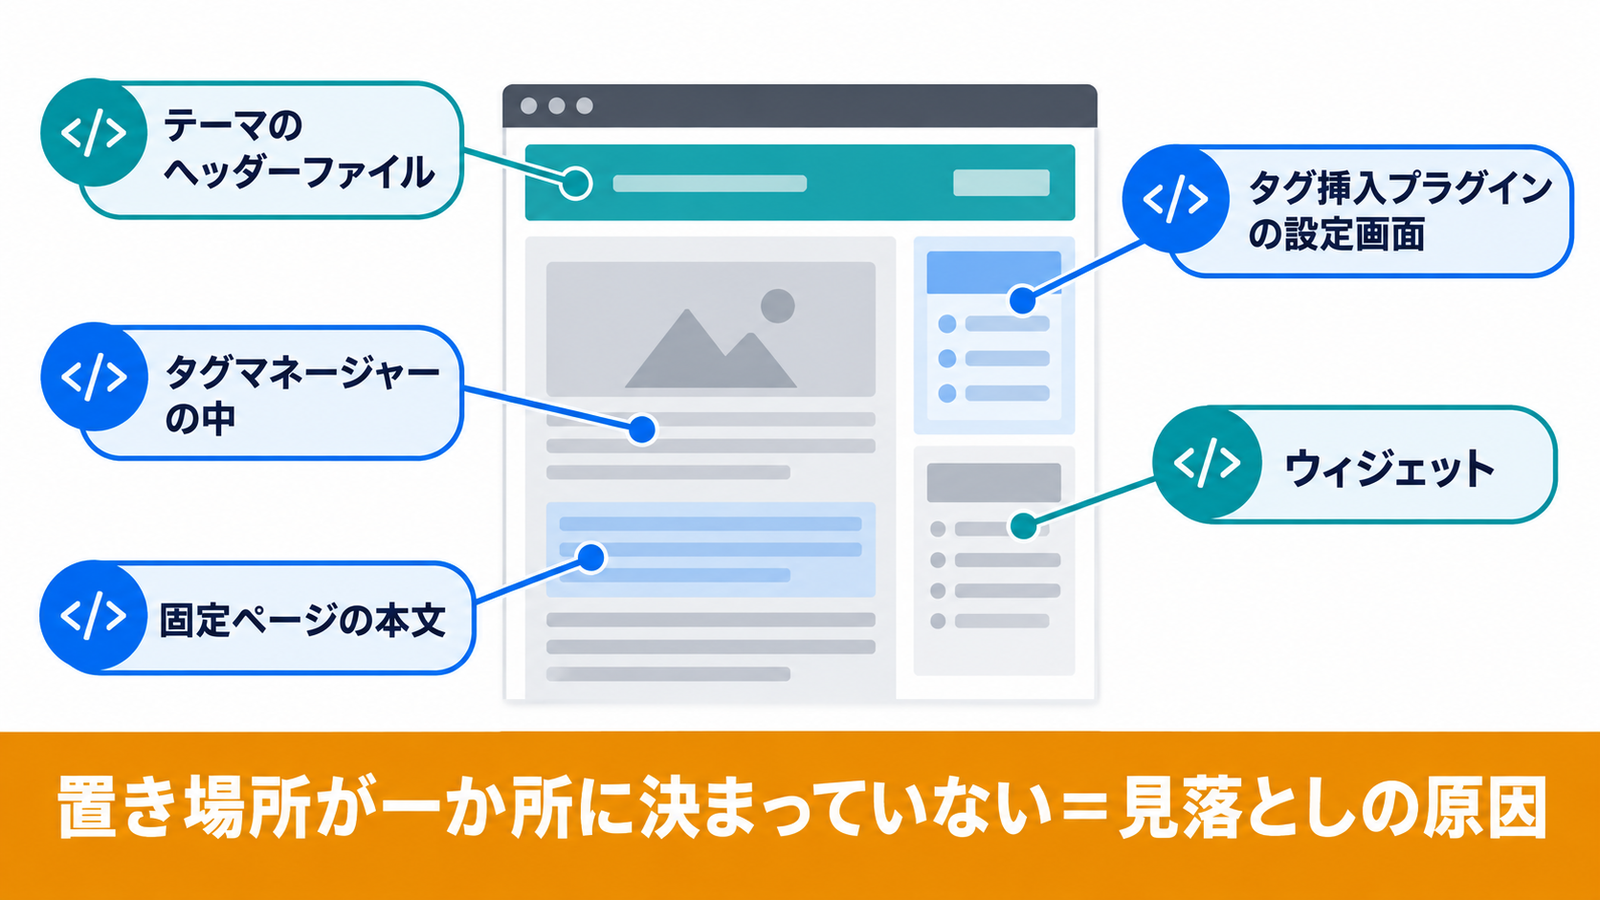
WordPressのサイトでは、このタグの置き場所が一か所に決まっていないことも、見落としの原因になります。
テーマのヘッダーファイルに直接書かれていることもあれば、タグを挿入するためのプラグインの設定画面、Googleタグマネージャーの中、ウィジェット、特定の固定ページの本文の中に入っていることもあります。
制作会社や担当者が何度か入れ替わったサイトほど、「誰がいつ、何のために入れたタグなのか」が分からなくなりがちです。
ウェブロードの場合、保守管理をお任せいただいているのは自社で制作させていただいたサイトが多いため、不要なタグは基本的に弊社側ですべて削除し、どこにどのようなタグが入っているかも含めて管理しています。
一方で、他社が制作したサイトの保守を引き継いだ場合は、どこにどのようなタグが入っているのか分からない状態から始まることが多くなります。
というのも、他社制作のサイトは、一般に公開されているオープンソースのWordPressテーマではなく、前の制作会社が独自に構築したオリジナルテーマで作られていることが多いからです。
オリジナルテーマの場合、テーマ内のどのテンプレートファイルに独自のコードが書かれているのかを判別するのが非常に難しく、引き継いだ側がすべてを把握するには限界があります。委託した際に、計測タグをどこに配置したのかを把握しておいてほしいところになります。
さらに今回の事例では、差し替えられたプログラムが検索エンジンのクローラーや自動チェックツールを見分けて、そうした相手には怪しい動きを見せないように作られていたと報告されています。
つまり、運営者が自社サイトを開いて見た目を確認するだけでは、異変に気づけない可能性が高いということです。
サイト運営者が今やっておきたいこと
対策の基本は、とてもシンプルです。
- サイトに埋め込まれている外部タグ(アクセス解析、広告の効果測定、ヒートマップ、チャットなど)を洗い出し、一覧にする
- 一覧の中で、今は使っていないサービスのタグを削除する
- 残すタグについては、提供元が今もサービスを続けているか、読み込み先のドメインが正規の提供元のものかを確認する
- サービスを解約・終了するときは「契約を止める」と「サイトからタグを外す」をセットにする社内ルールを作る
先ほどお伝えしたとおり、制作会社が独自に作ったテーマの中に入ったタグは、後から第三者が見つけ出すのが難しいものです。
だからこそ、どのようなタグを、いつ、何のために入れたのかは、制作会社任せにせず、それぞれの会社様ご自身でも記録・管理しておいていただく必要がある部分だと考えています。
ポイントは、管理画面でサービスを止めて終わりにせず、サイト側の記述まで必ず消すことです。また、一度整理して終わりではなく、年に一度など定期的に一覧を見直す仕組みを持っておくと、担当者が入れ替わっても同じ問題が起きにくくなります。
iPhoneを使っている方へ
サイトを訪問する側としてできる対策は、iOSを最新の状態に保つことに尽きます。設定アプリの「一般」から「ソフトウェアアップデート」を開き、自動アップデートを有効にしておくと安心です。
社用のiPhoneを配布している企業であれば、社員の端末が古いバージョンのまま放置されていないかも、この機会に確認しておくとよいと思います。
サイトの点検・保守のご相談
ウェブロードでは、WordPressサイトの保守管理として、プラグインやテーマの更新だけでなく、ドメイン・サーバー・SSL証明書の期限管理まで含めてサポートしています。
他社が制作したサイトの引き継ぎにも対応していますので、「まず今の状態を確認してほしい」という段階のご相談も歓迎しています。
投稿者プロフィール
- 2004年頃の会社員時代からブログ作成を始める。ブログ作成が楽しくなり、そのまま趣味が高じて2006年にホームページ制作で起業、2008年に株式会社ウェブロードを設立。現在は、個人・中小事業者のWordPressサイト制作・改善を中心に、Web業界20年の知識と経験を生かして、自治体案件等の大型案件のWebディレクターや中小企業・個人事業主へのWeb全般のアドバイザー、SEO/AIOのコンサルタントとしても活動中。 プロフィールはこちら
最新の投稿
 メルマガバックナンバー2026年11月16日年末年始の前に確認したい、ホームページの「見えない土台」PHP
- お知らせ2026年11月14日カスタマーハラスメントに対する基本方針を策定しました
- お知らせ2026年10月18日Let's EncryptのSSL証明書が64日へ/自動更新でも確認しておきたいこと
- お知らせ2026年10月18日使わなくなったアクセス解析タグが攻撃の入口に/放置タグのリスク
お問合せフォームはこちら
弊社サービスをご検討いただきありがとうございます。
こちらのカテゴリ内のご質問と回答で解決できない場合は、ぜひ下記フォームよりお問い合わせください。ご相談・お見積りのご依頼は無料です。
お申込前のお打ち合わせはメール/お電話/Google Meet等オンラインでもご対応可能です。全国からお問い合わせを受付けています。 翌営業日を過ぎても弊社からの連絡がない場合はメールが届いていませんので、大変お手数をお掛けしますが、下記メールアドレスにご連絡ください。