
「サイトのトップページが見覚えのない海外サイトに飛ぶ」「管理画面に知らないユーザーが増えている」「サーバー会社から不審な通信の警告メールが届いた」。
こうした異変に気づくと、「何から手を付ければいいのか」「いくらかかるのか」が真っ先に気になりますよね。
先日もお客様から、不正アクセスが疑われるログの確認と、その後のセキュリティ対策、保守費用についてご相談をいただきました。
WordPressは2026年7月17日、外から乗っ取られる恐れのある深刻な不具合(脆弱性)を直した更新版を公開しました。11月には、この不具合を悪用する攻撃方法が出回っていることも報じられています。
自動更新を止めているサイトや、長く更新していないサイトには、まだ修正が届いていないかもしれません。
出典:WordPressに認証不要でコード実行される緊急の脆弱性 即時更新を呼び掛け(ITmedia NEWS)
この記事では、IPA(情報処理推進機構)の手引きにならい、気づいてから「最初の1時間」「最初の1日」「最初の1週間」にやることと、費用の考え方をまとめました。
慌てる前に知っておきたい「3つの段階」
IPAの「中小企業のためのセキュリティインシデント対応の手引き」では、トラブルが起きたときの対応を「気づく・止める」「報告・公表」「復旧・再発防止」の3段階に分けています。
出典:IPA「中小企業のためのセキュリティインシデント対応の手引き」(2026年6月版)
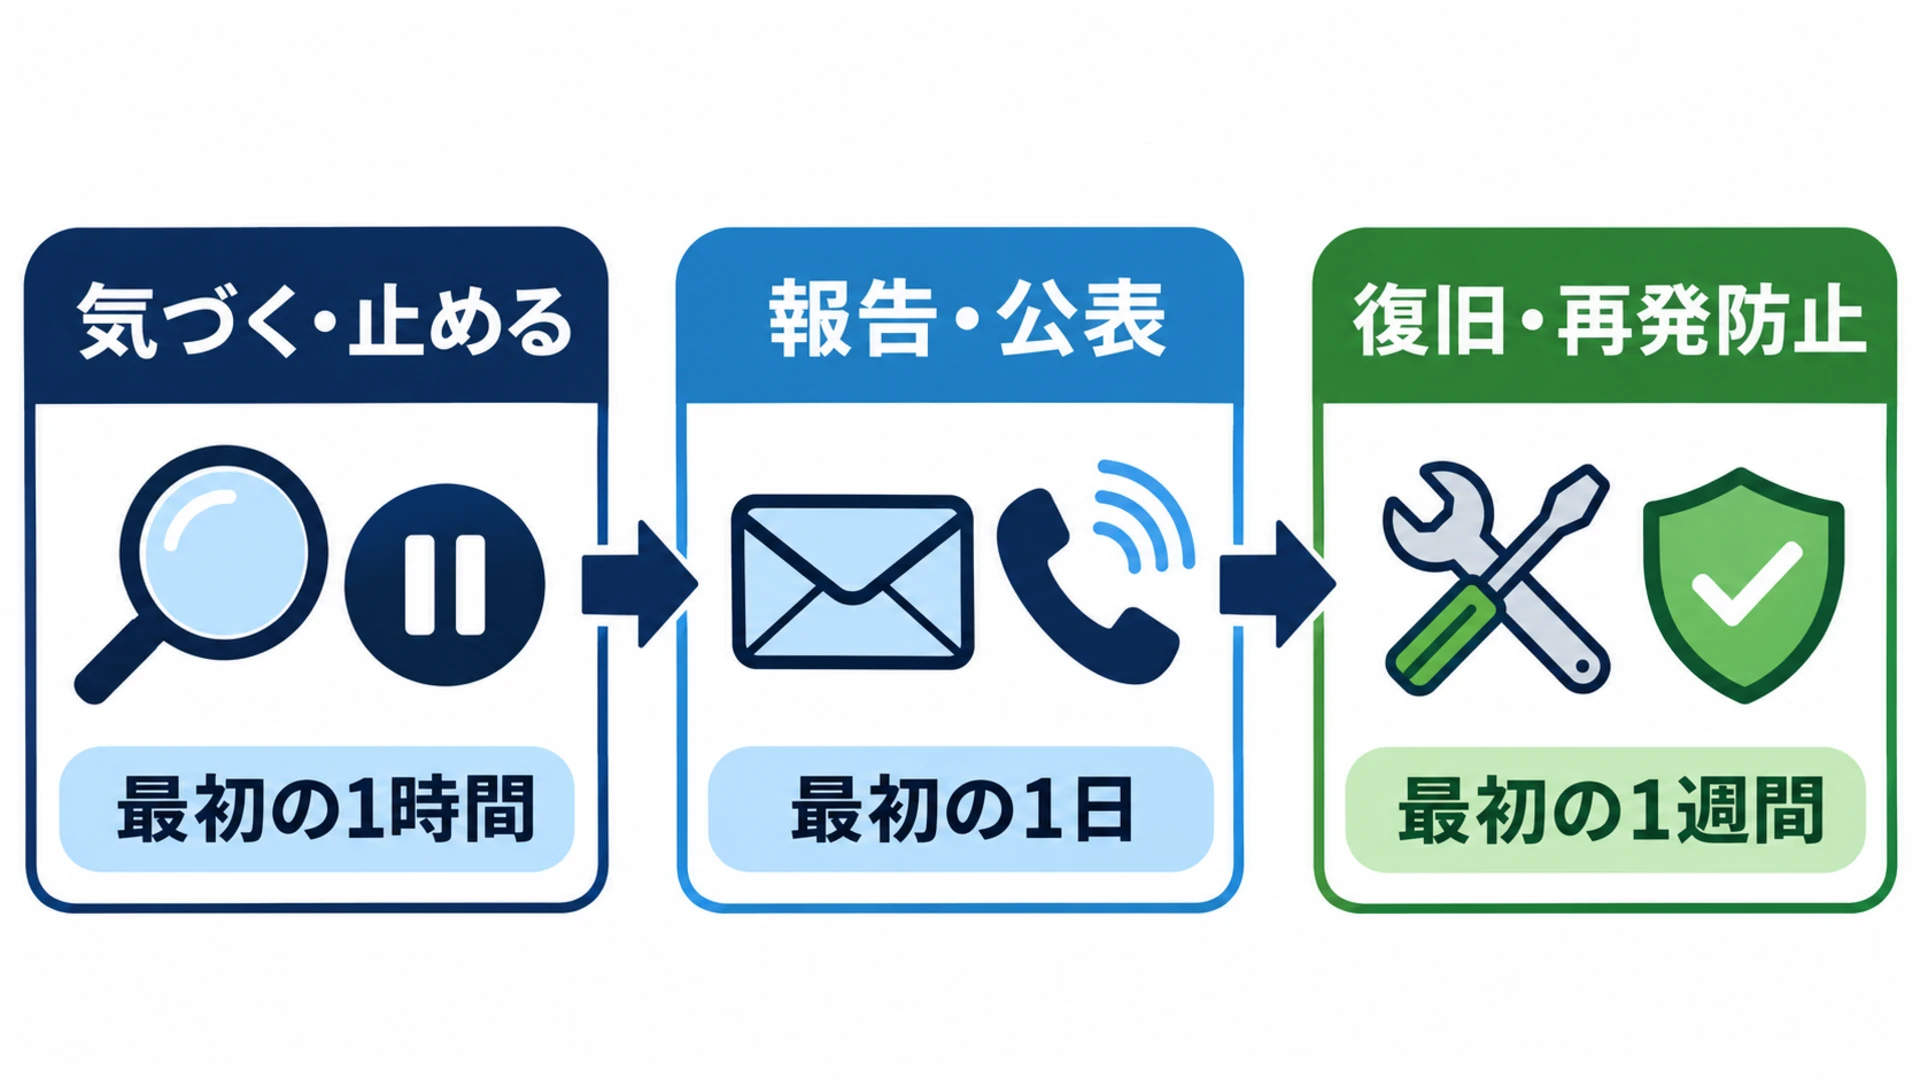
時間の区切りは、私たちの保守現場での感覚に合わせた目安です。
最初の1時間:「気づく・止める」でやること
最初の1時間でいちばん大切なのは、「消さない・直さない・記録する」ことです。
つい怪しいファイルを消したり、WordPressを入れ直したりしたくなりますが、その場で手を加えると侵入経路を後から追えなくなるのです。
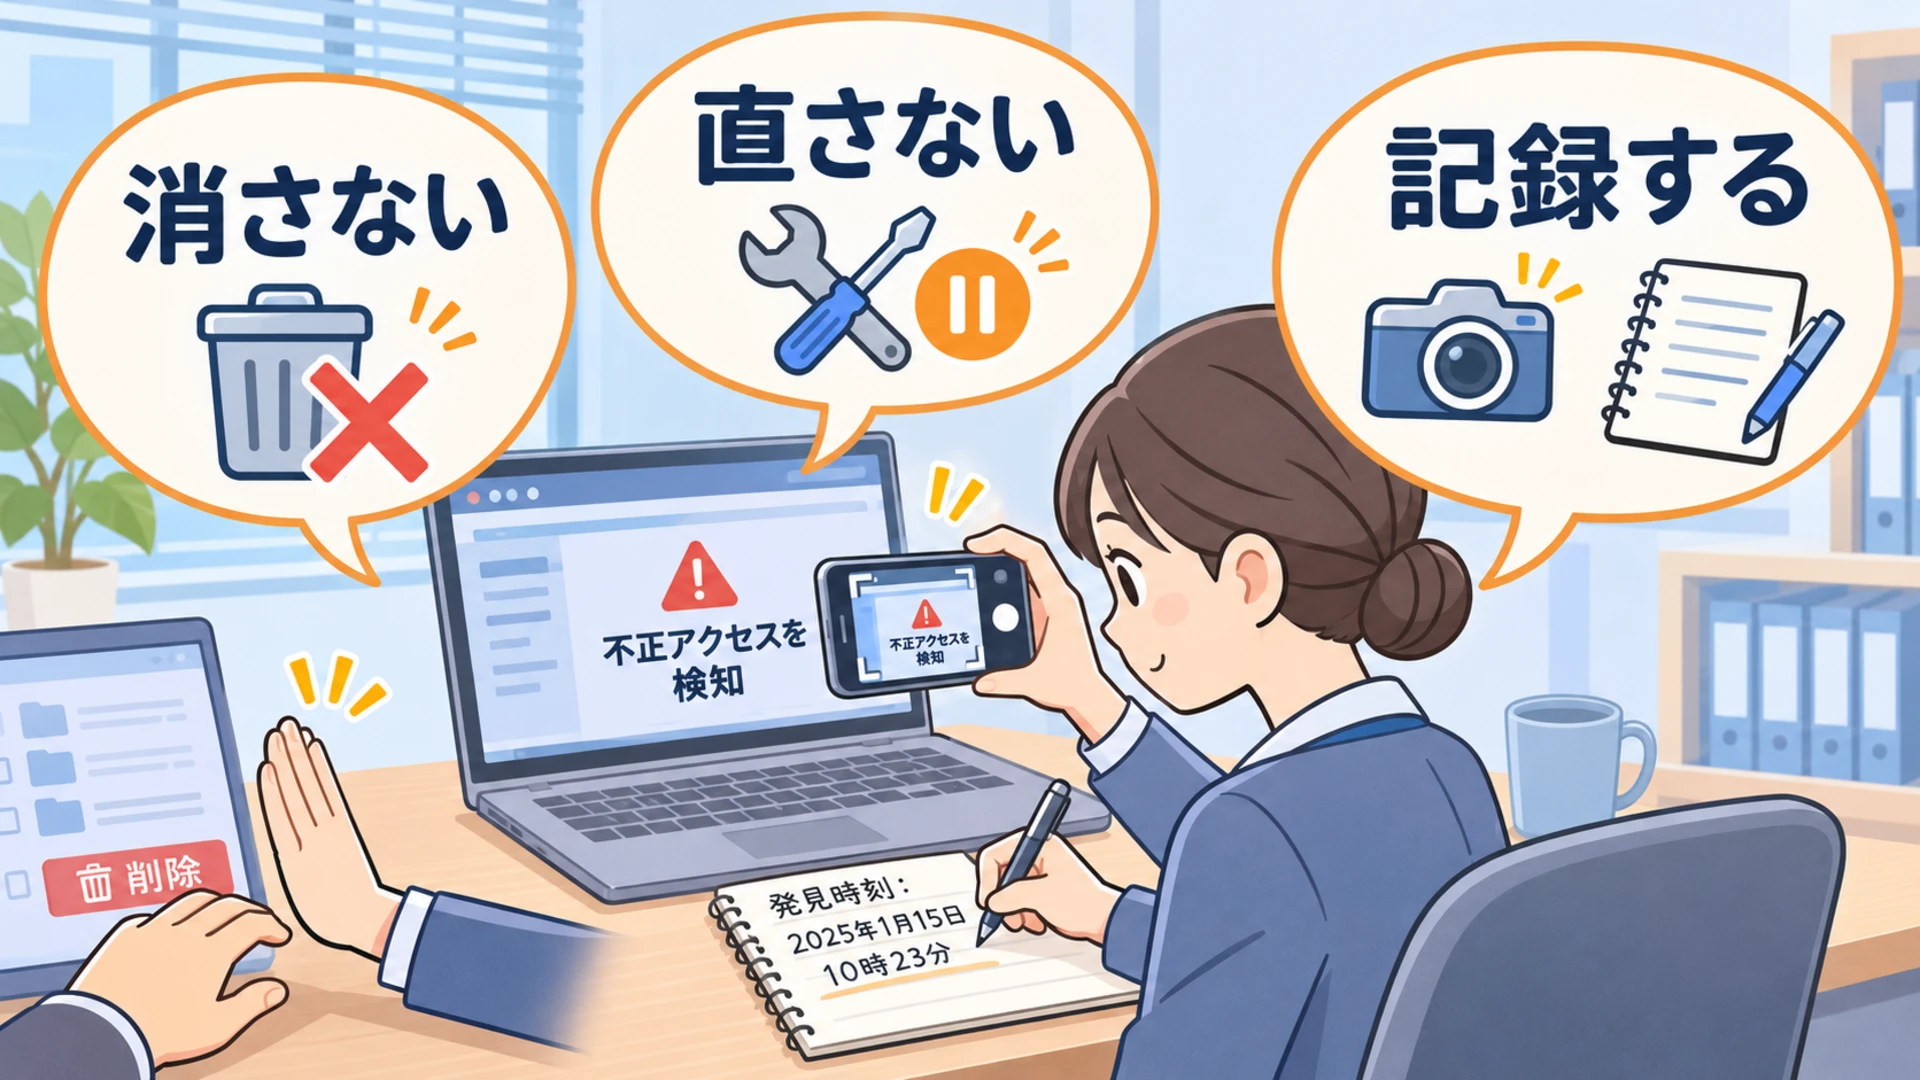
気づいたきっかけと時刻をメモし、画面のスクリーンショット、改ざんページのURL、警告メールなどをそのまま残します。
そのうえで、被害の拡大を止めます。初動でよく行うのは次の対応です。
初動でよく行う対応
- 【保守会社に】今の状態のサイトを丸ごとバックアップする(改ざんされたまま「証拠」として残す)
- 【自社で】WordPressやサーバーの管理画面、ファイル転送用(FTP)のパスワードを、ウイルス感染の疑いがない別のパソコンから変更する
- 【保守会社に】見覚えのない管理者ユーザーは、すぐに消さず、記録を取ったうえで権限を外す
- 【保守会社に】被害が大きい場合は、メンテナンス表示などでサイトの一時非公開を検討する
- 【自社で】レンタルサーバー会社と、保守を頼んでいる会社に連絡する
このバックアップは復元用ではなく、侵入経路を後で調べるための材料です。復元用とは分けて保管してください。
どのログを見ればいい? 確認先と見るポイント
WordPressは標準では詳しいログイン履歴を残さないので、サーバーのログとセキュリティプラグインの記録を組み合わせて見ていきます。
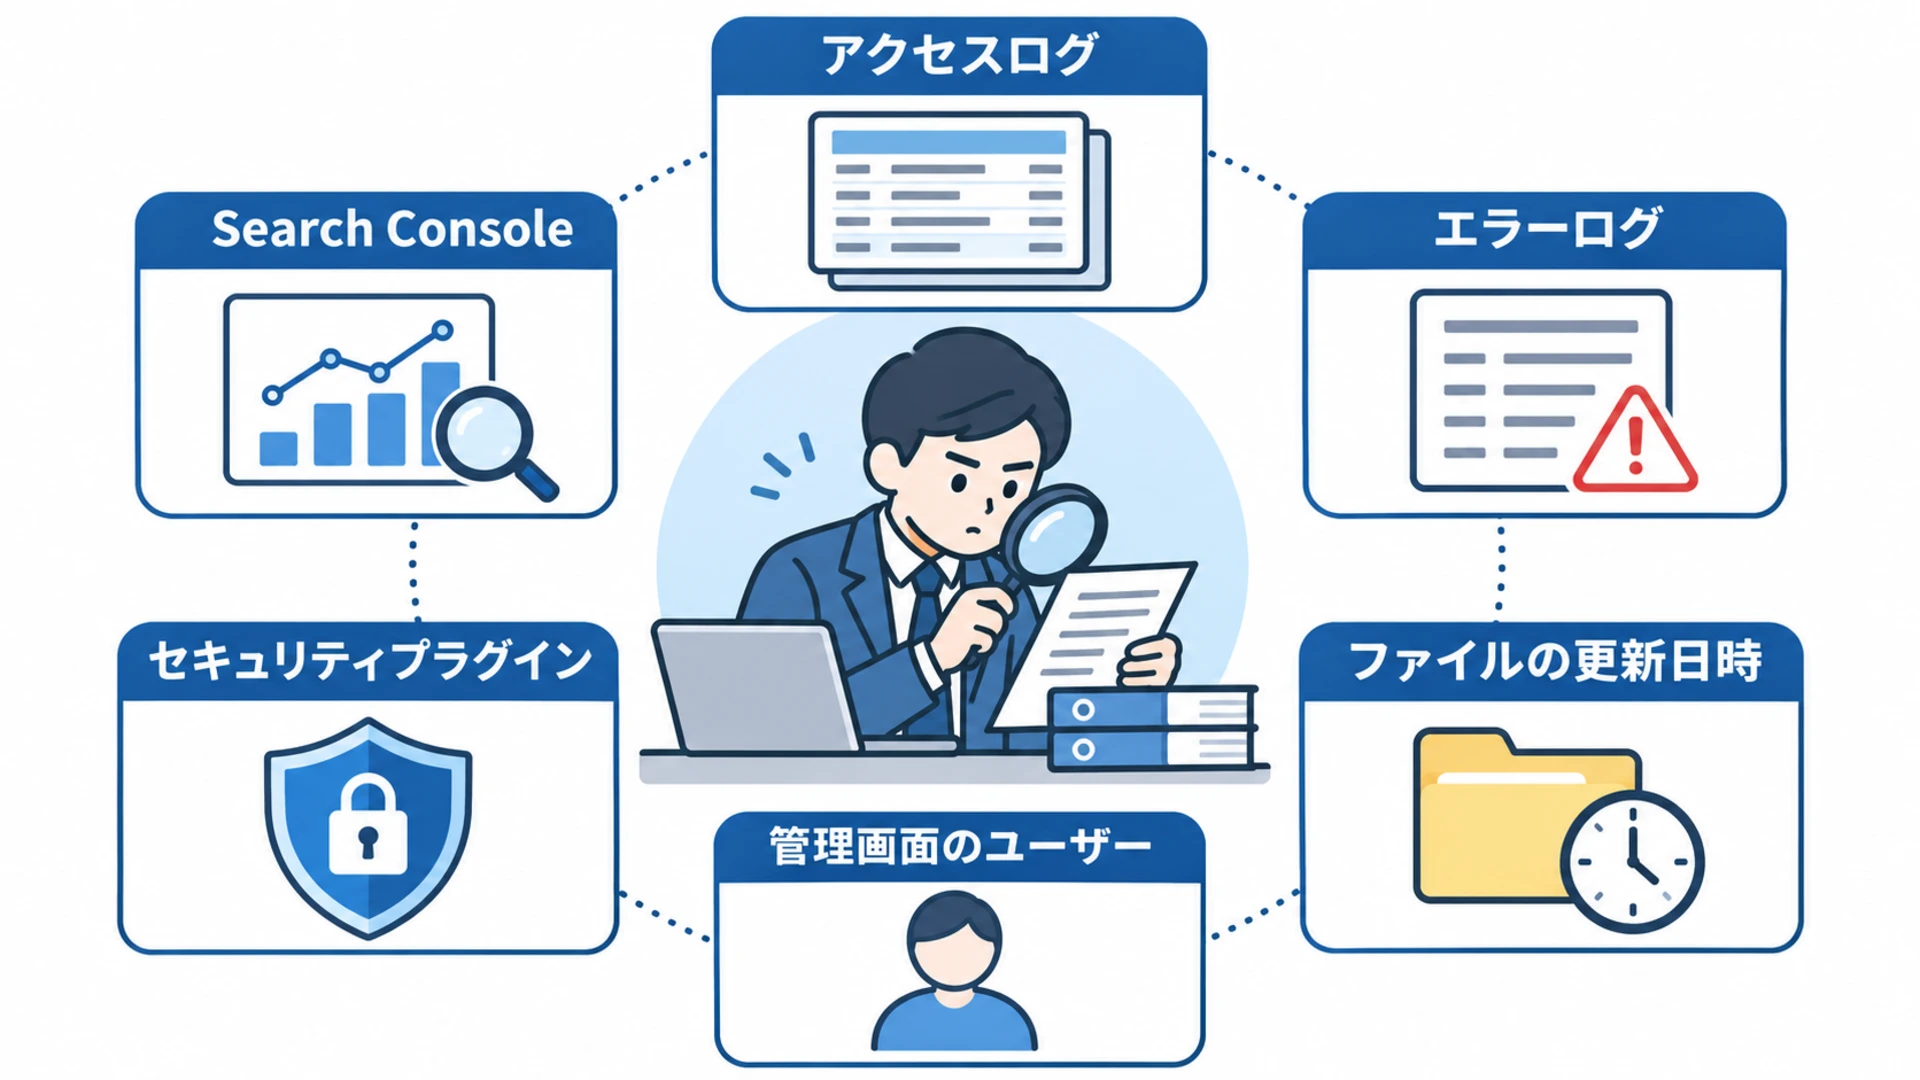
ここは保守会社に任せても大丈夫です。担当者の方は、「ログが消えないように保存してほしい」と頼むだけで十分です。
| 確認先 | どこで見られるか | 見るポイント |
|---|---|---|
| アクセスログ | レンタルサーバーの管理画面 | ログイン画面(wp-login.php)への大量のアクセス、見慣れないファイルへのアクセス、深夜帯の集中したリクエスト |
| エラーログ | レンタルサーバーの管理画面 | 異変に気づいた時刻の前後に出ているエラー、存在しないはずのファイル名 |
| ファイルの更新日時 | FTPソフトやサーバーのファイルマネージャー | 最近触っていないのに更新日時が新しいファイル、画像用フォルダ(uploads)の中にあるPHPファイル |
| WordPressの管理画面 | ユーザー一覧、プラグイン一覧、投稿一覧 | 見覚えのないユーザーや権限の変更、入れた覚えのないプラグイン、知らない投稿・ページ |
| セキュリティプラグインの記録 | SiteGuard WP Plugin、Wordfenceなど | ログイン成功・失敗の履歴、ブロックされた攻撃の記録 |
| Google Search Console | 「セキュリティの問題」レポート | Googleがサイトの改ざんやマルウェアを検知していないか |
サーバーのログは一定期間で自動的に消えることがあるので、気づいた時点でダウンロードして保存しておきましょう。
なお、ログイン画面への機械的な攻撃はどのサイトにも日常的に来ています。「攻撃が来ていた」と「侵入された」は別の話なので、判断がつかなければログを保存して専門家に見てもらいましょう。
最初の1日:「報告・公表」の判断をする
初動が落ち着いたら、その日のうちに「誰に、何を伝えるか」を整理します。分かれ目は、サイトの中に個人情報があったかどうかです。
個人情報が関わる場合
フォームの送信内容をサイト内に保存している、会員登録やネットショップがある場合は、個人情報が見られた可能性があります。
不正アクセスによる個人データの漏えい(そのおそれを含む)は、個人情報保護委員会への報告と本人への通知が必要です。速報の目安は概ね3〜5日以内です。
判断に迷ったら、弁護士などの専門家に相談してください。
個人情報が関わらない場合でも、改ざんページから閲覧者が不正なサイトへ誘導されていた可能性があれば、取引先や顧客への早めの連絡を検討します。
第一報の時点では原因が分かっていないのが普通です。「分かっていること」と「まだ分かっていないこと」を分けて伝えれば十分で、完璧な説明を待つ必要はないんです。
最初の1週間:「復旧・再発防止」を進める
ここからは、主に保守会社が進める内容です。担当者の方は、流れだけ知っておけば大丈夫です。
1週間で目指したいのは、侵入経路を突き止めてから、安全な状態に戻すことです。原因が分からないままサイトだけ元に戻すと、同じ入口からまた入られることがあります。
入口になりやすいのは、古いままのWordPress本体やプラグイン、使っていないプラグイン、推測されやすいパスワードなどです。
復旧は「侵入前のバックアップから戻す」か「不正なファイルを取り除いて修復する」かの2通りです。
侵入時期がはっきりしないと、戻したバックアップにも不正なファイルが残っていることがあります。WordPress本体・テーマ・プラグインは、公式の配布元から入れ直しておくと安心です。
あわせて、WordPressやサーバーのパスワードをすべて変更します。細かい設定の変更は、保守会社に任せて大丈夫です。
再発防止は、WordPress本体とプラグインを最新に保つことが土台です。そのうえで、不要なプラグインの削除、不正なアクセスを入口で止める仕組み(WAF)、ログイン制限や2段階認証、サーバーの外への定期バックアップを組み合わせます。
どこまで自社でできて、どこから専門家に任せるか
すべてを外部に任せる必要はありませんが、無理に自社で抱えると被害が広がることもあります。
「記録と連絡は自社で、判断と作業は専門家と一緒に」という線引きをおすすめしています。
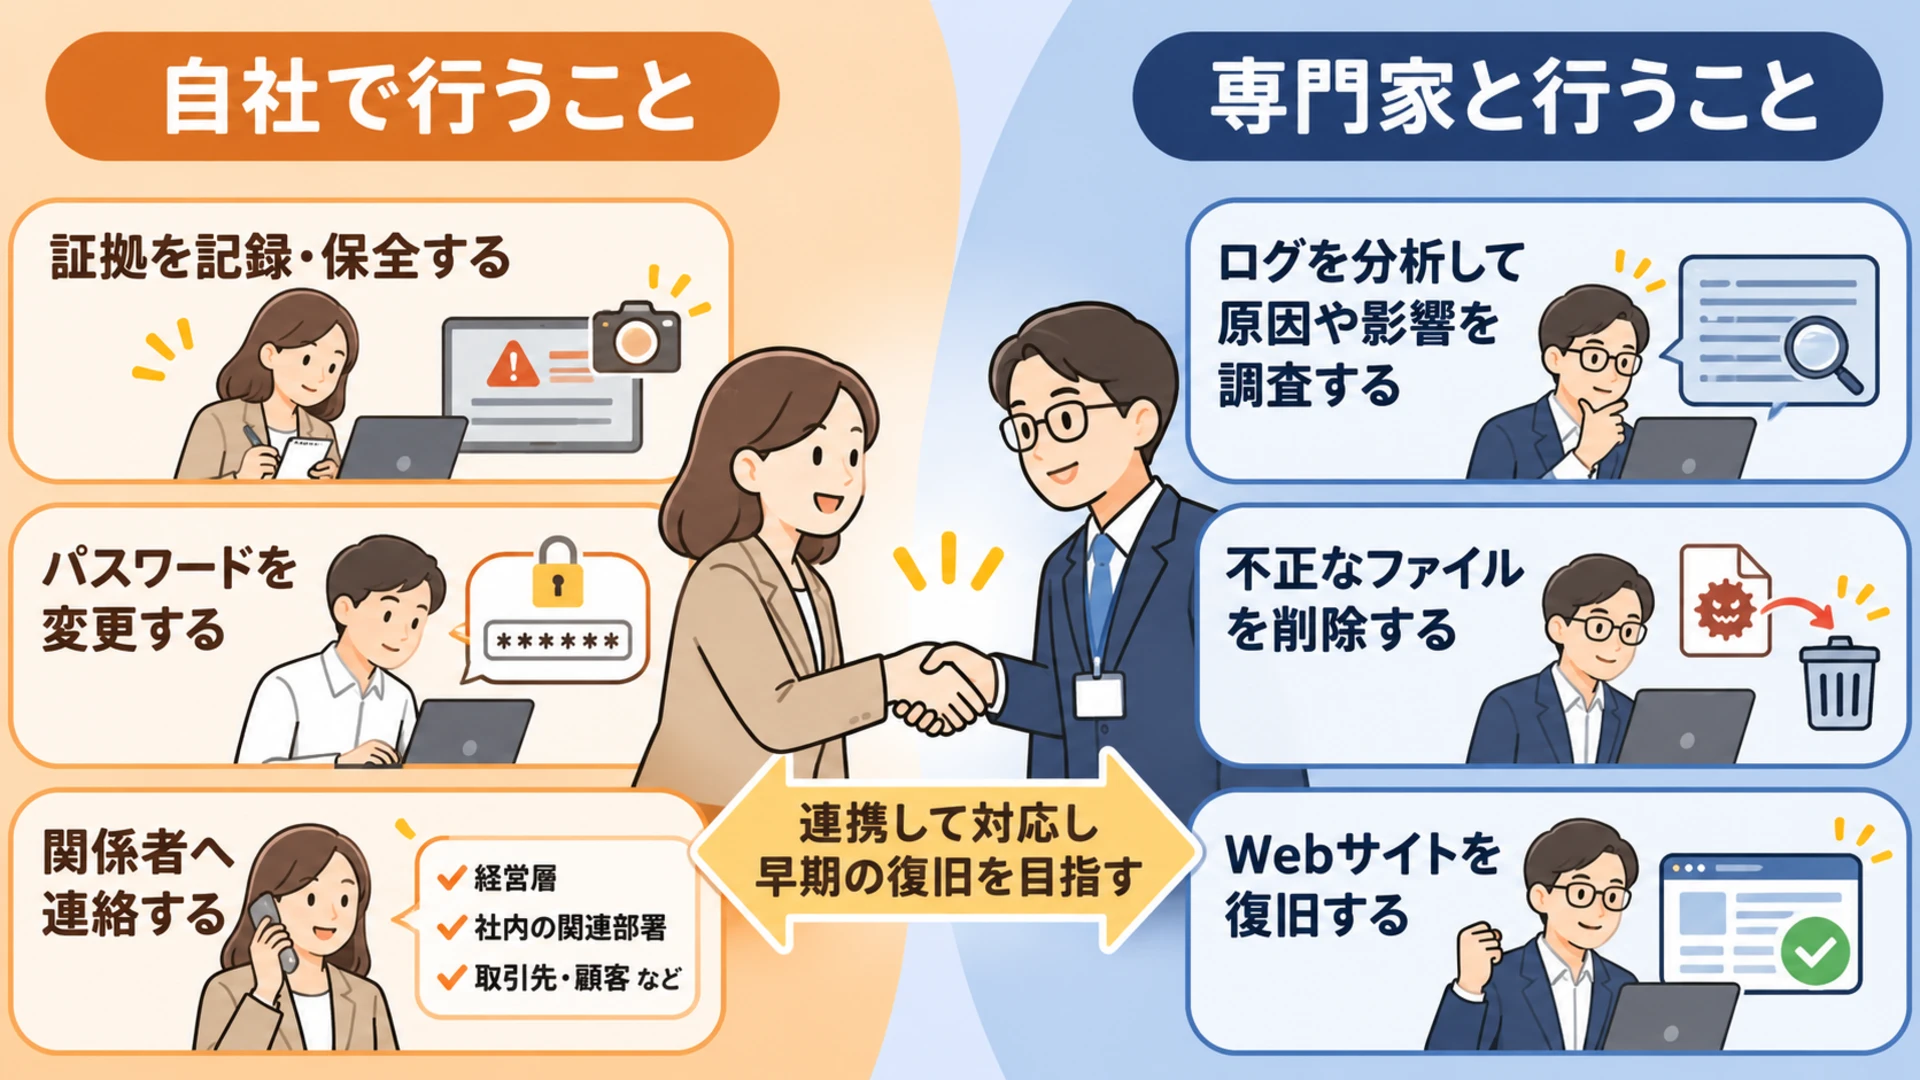
大量の個人情報が漏えいした可能性がある場合や、法的な証拠が必要な場合は、被害の証拠を詳しく調べる専門の調査会社(デジタルフォレンジック)への依頼が必要になることがあります。
調査・復旧・保守にかかる費用の考え方
「結局いくらかかるの?」はよく聞かれますが、費用はサイトの状態と被害の範囲で大きく変わります。ここでは費用の内訳と、増減のポイントをお伝えします。
費用は、大きく次の4つに分けて考えると整理しやすくなります。
費用の4つの内訳
- 初期調査:ログやファイルを確認し、被害の有無と範囲を見立てる費用
- 駆除・復旧:不正なファイルの除去、WordPressの入れ直し、サイトを正常な状態に戻す作業の費用
- 再発防止:更新作業、不要なプラグインの整理、不正アクセスを防ぐ設定(WAFやログイン制限など)にかかる費用
- 継続保守:その後の更新・監視・バックアップを続けるための月々の費用
費用が増えやすいのは、気づくのが遅れた、使えるバックアップがない、WordPressやプラグインが何年も古い、カスタマイズが多い、会員機能やネットショップがある、といったケースです。
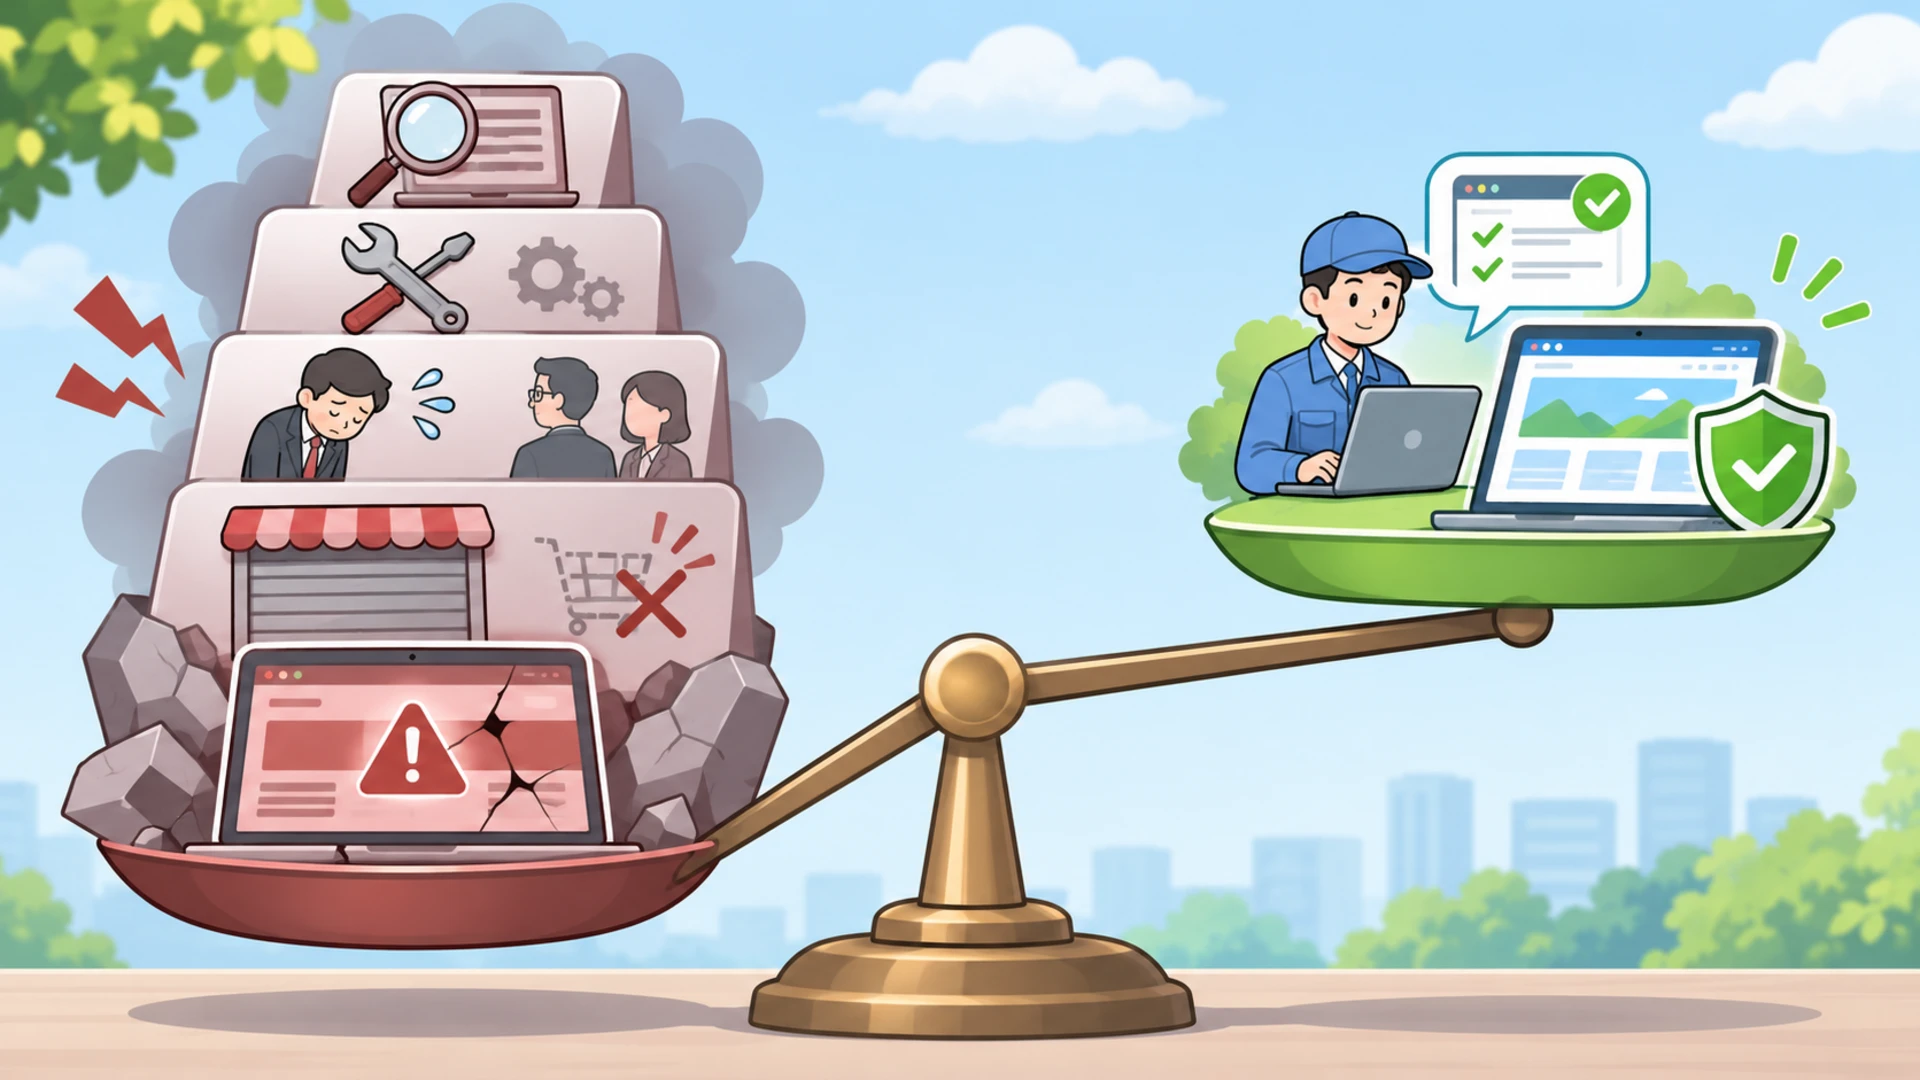
保守費用を「何も起きていない月にもかかるコスト」と感じる方は少なくないと思います。
でも、事後の調査・復旧費用に加えて、サイトが止まっている間の機会損失や、取引先・顧客への説明にかかる時間まで考えると、平時の保守は「事故の確率と被害を小さくするための費用」なんです。
まとめ 「消さずに記録」して、早めに相談を
不正アクセスに気づいたときは、最初の1時間で「消さない・直さない・記録する」、最初の1日で「誰に何を伝えるか」を判断し、最初の1週間で「原因を突き止めてから安全に戻す」。
もし今、次のような状態に心当たりがあるなら、被害が出る前に点検しておくことをおすすめします。
こんな状態なら早めに点検を
- WordPress本体やプラグインの自動更新を止めている、または長く更新していない
- 2026年7月に修正された脆弱性への対応が済んでいるか分からない
- バックアップがサーバーの中にしかない、またはどこにあるか分からない
- 管理画面のユーザーやパスワードを、何年も見直していない
投稿者プロフィール
- 2004年頃の会社員時代からブログ作成を始める。ブログ作成が楽しくなり、そのまま趣味が高じて2006年にホームページ制作で起業、2008年に株式会社ウェブロードを設立。現在は、個人・中小事業者のWordPressサイト制作・改善を中心に、Web業界20年の知識と経験を生かして、自治体案件等の大型案件のWebディレクターや中小企業・個人事業主へのWeb全般のアドバイザー、SEO/AIOのコンサルタントとしても活動中。 プロフィールはこちら
最新の投稿
 お知らせ2026年11月20日「不正アクセスかも」と思ったら|初動・ログ確認・費用の考え方
- Web全般2026年11月20日PHP・Nginxの脆弱性は誰が直す?保守範囲の違い
- メルマガバックナンバー2026年11月16日年末年始の前に確認したい、ホームページの「見えない土台」PHP
- お知らせ2026年11月14日カスタマーハラスメントに対する基本方針を策定しました
お問合せフォームはこちら
弊社サービスをご検討いただきありがとうございます。
こちらのカテゴリ内のご質問と回答で解決できない場合は、ぜひ下記フォームよりお問い合わせください。ご相談・お見積りのご依頼は無料です。
お申込前のお打ち合わせはメール/お電話/Google Meet等オンラインでもご対応可能です。全国からお問い合わせを受付けています。 翌営業日を過ぎても弊社からの連絡がない場合はメールが届いていませんので、大変お手数をお掛けしますが、下記メールアドレスにご連絡ください。