
こんにちは、ウェブロードの山口です。
9月下旬から10月にかけて、情報漏えいやサイバー攻撃の公表が異例のペースで続いています。
- カーシェアリング大手「タイムズカー」で約660万件
- 京王グループへのランサムウェア攻撃
- セイコーマートアプリで約57万件
- イズミの「ゆめオンライン」で最大約40万件
- ヤマト運輸やニッポンレンタカー、QUOカード、ブックオフなど
消費者になじみのある企業で立て続けに明らかになっています。
今回は、2026年に入って相次ぐ情報漏えい事案を踏まえて、ホームページまわりで今すぐ確認しておきたいことを整理してお伝えします。
2026年の事案に共通する3つの特徴
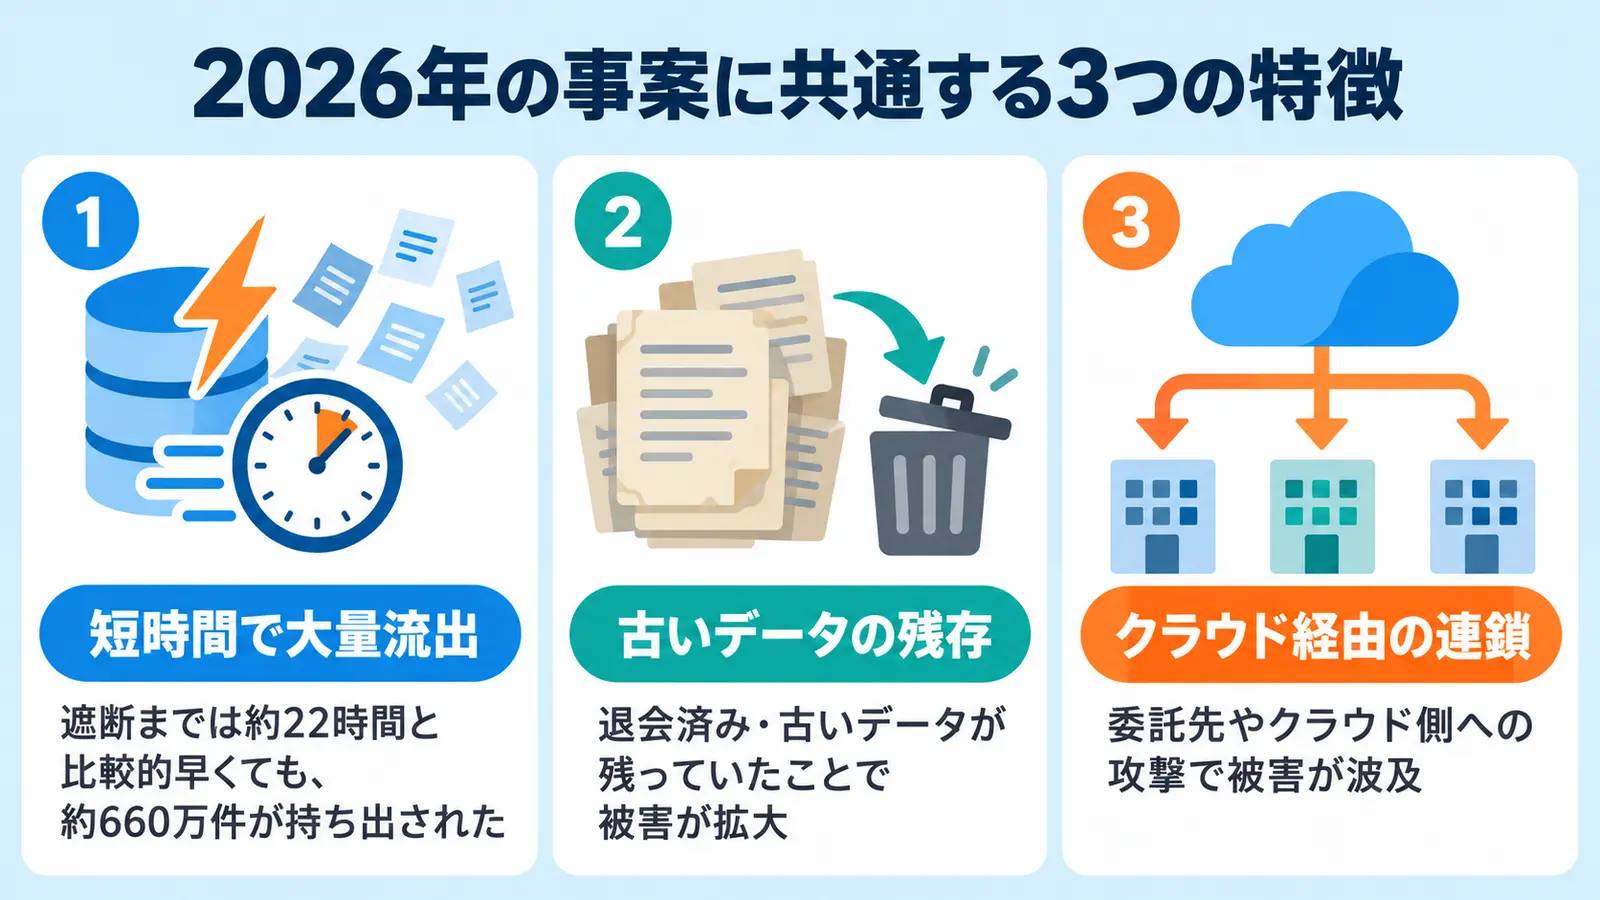
今年に入ってから報じられた事案を並べてみると、いくつかの共通点があります。
1.短時間で大量の情報が持ち出された
タイムズカーのケースでは、9月25日9時07分に不正アクセスを検知し、翌26日の7時25分までに通信遮断が完了しています。つまり、遮断までの対応はおよそ22時間と比較的早かったにもかかわらず、結果として約660万件もの情報が持ち出されました。
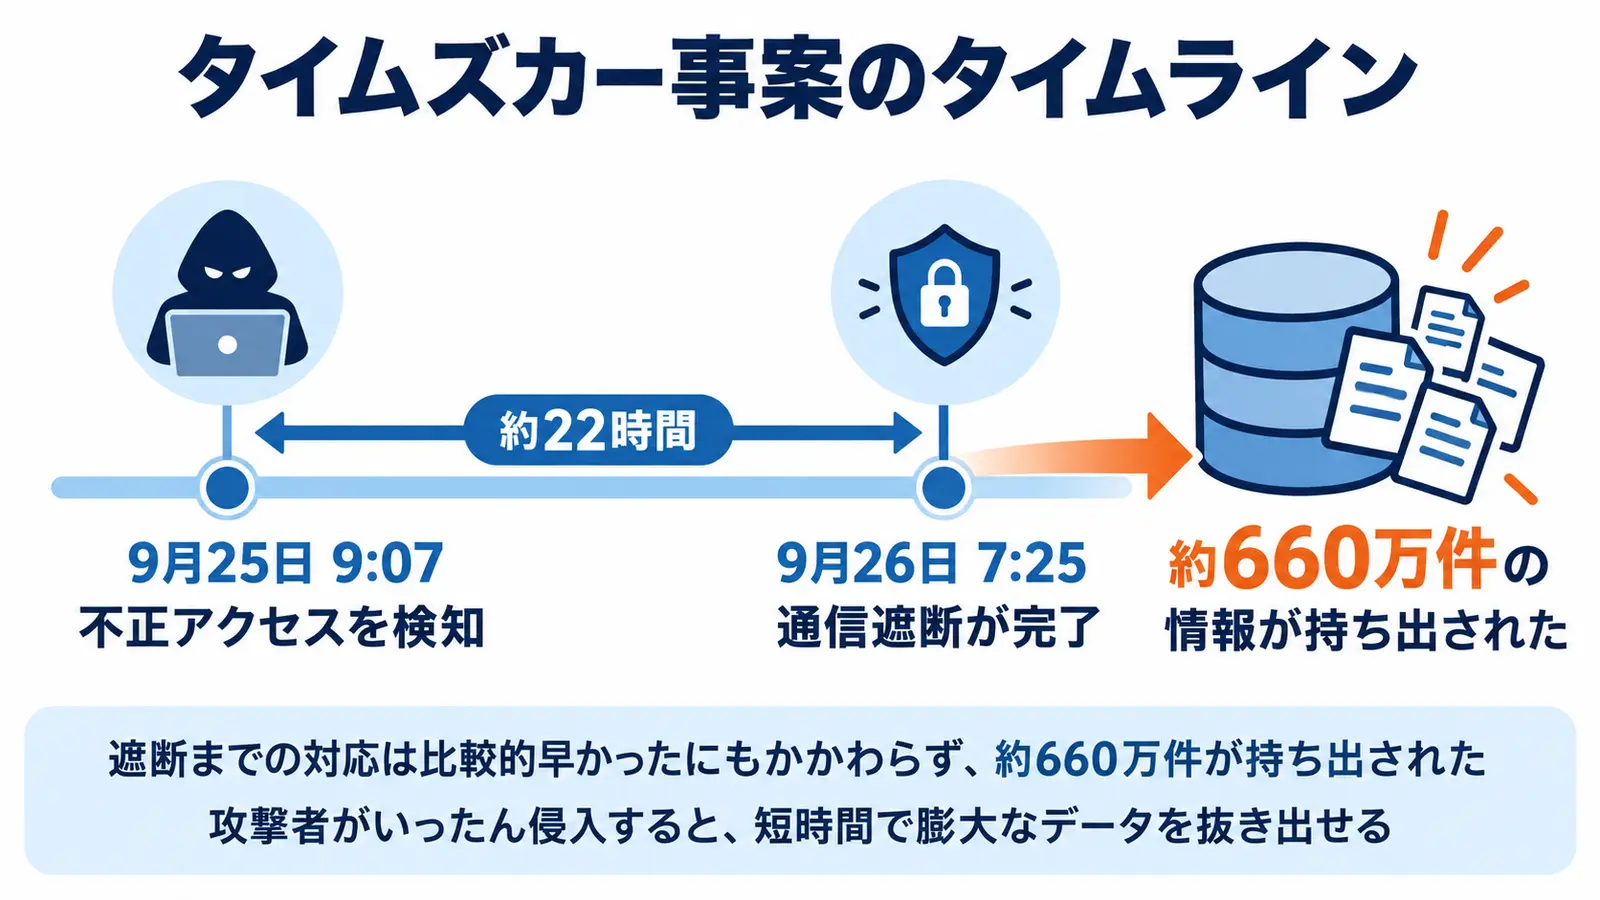
攻撃者がいったん侵入してしまえば、短時間で膨大なデータを抜き出せる時代になっているということです。「検知してから遮断するまで」のわずかな時間で被害が確定してしまう怖さがあります。
2.退会済みデータ・古いデータが残っていたことで被害が拡大
タイムズカーで漏えいした660万件には、現会員だけでなく退会済みの方や入会手続きが完了していなかった方の情報も含まれていました。特に深刻だったのが、約160万件に運転免許証の画像データまで含まれていたことです。
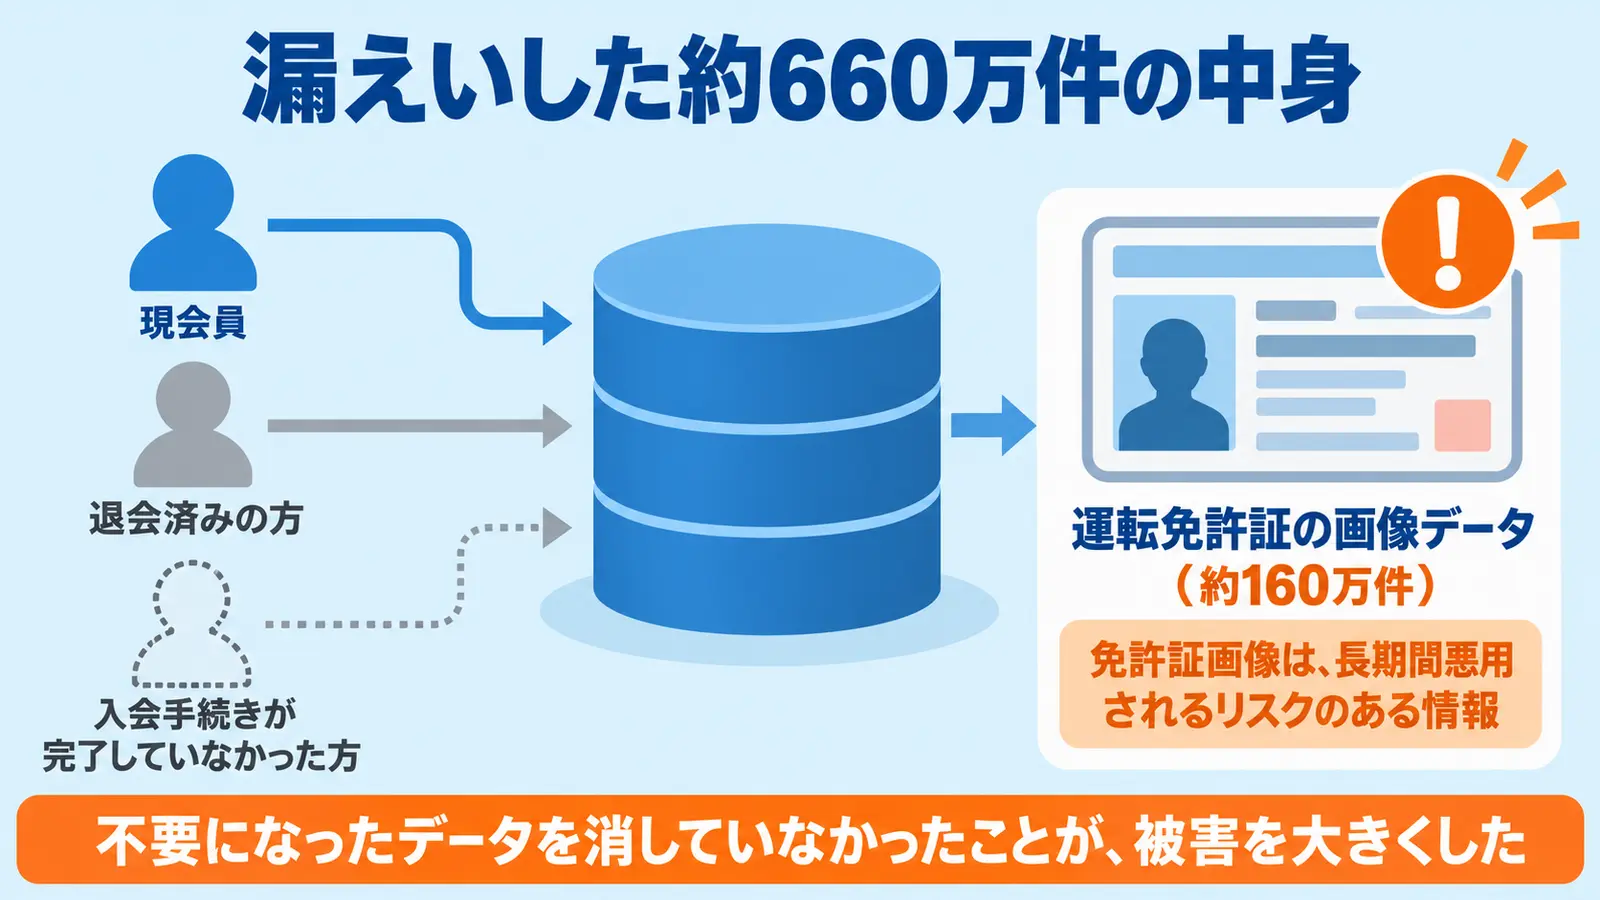
クレジットカード情報は同社が保有していなかったため漏えいしていませんが、免許証画像は長期間悪用されるリスクのある情報です。
「不要になったデータを消していなかった」ことが、被害を大きくしました。
3.クラウドサービス経由の連鎖被害
10月7日午前3時40分頃、IDCフロンティアの「IDCFクラウド」がランサムウェア攻撃を受け、一部で仮想サーバーが停止しました。影響は495の企業・自治体に及んでいます。
IDCFクラウドのイメージは、「クラウド上で仮想サーバーを借りられる、法人向けのレンタルサーバー大手」と考えていただくと分かりやすいと思います。多くの企業や自治体がここに自社システムを置いています。
イズミの「ゆめオンライン」で発覚した最大約40万件の情報漏えいも、イズミ自身が直接攻撃を受けたのではなく、メルマガ配信を委託していた事業者がIDCFクラウドを利用していたことによる連鎖でした。
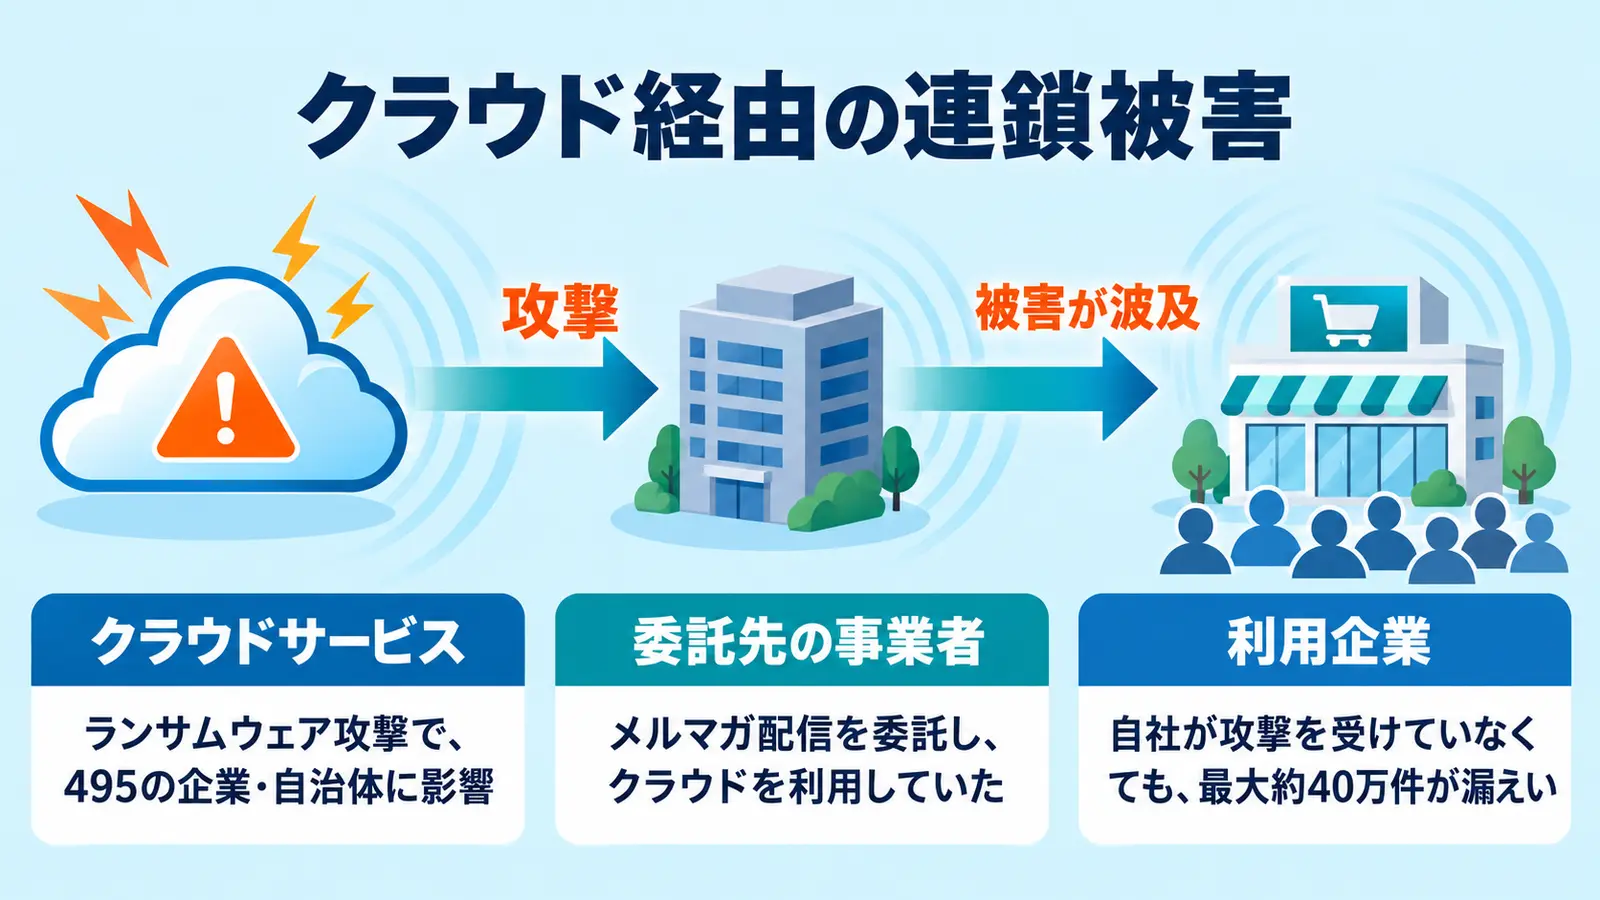
自社のサーバーだけでなく、委託先や、安全と考えられていたクラウドサービス側への攻撃で被害が波及します。
個人的には、この3番目のクラウドサービスからの情報漏洩が一番深刻であると考えています。
深刻さの度合いが3番目は桁違いだと思います。
なぜなら現在は、HPも業務システムも専門のクラウドサービスを信用しきって使うことが広く普及しているからです。
次に、ホームページで広く使われているWordPressに関してです。まずは確認してほしい最低限のチェック項目を共有します。
WordPressサイトで今すぐ確認したい5項目
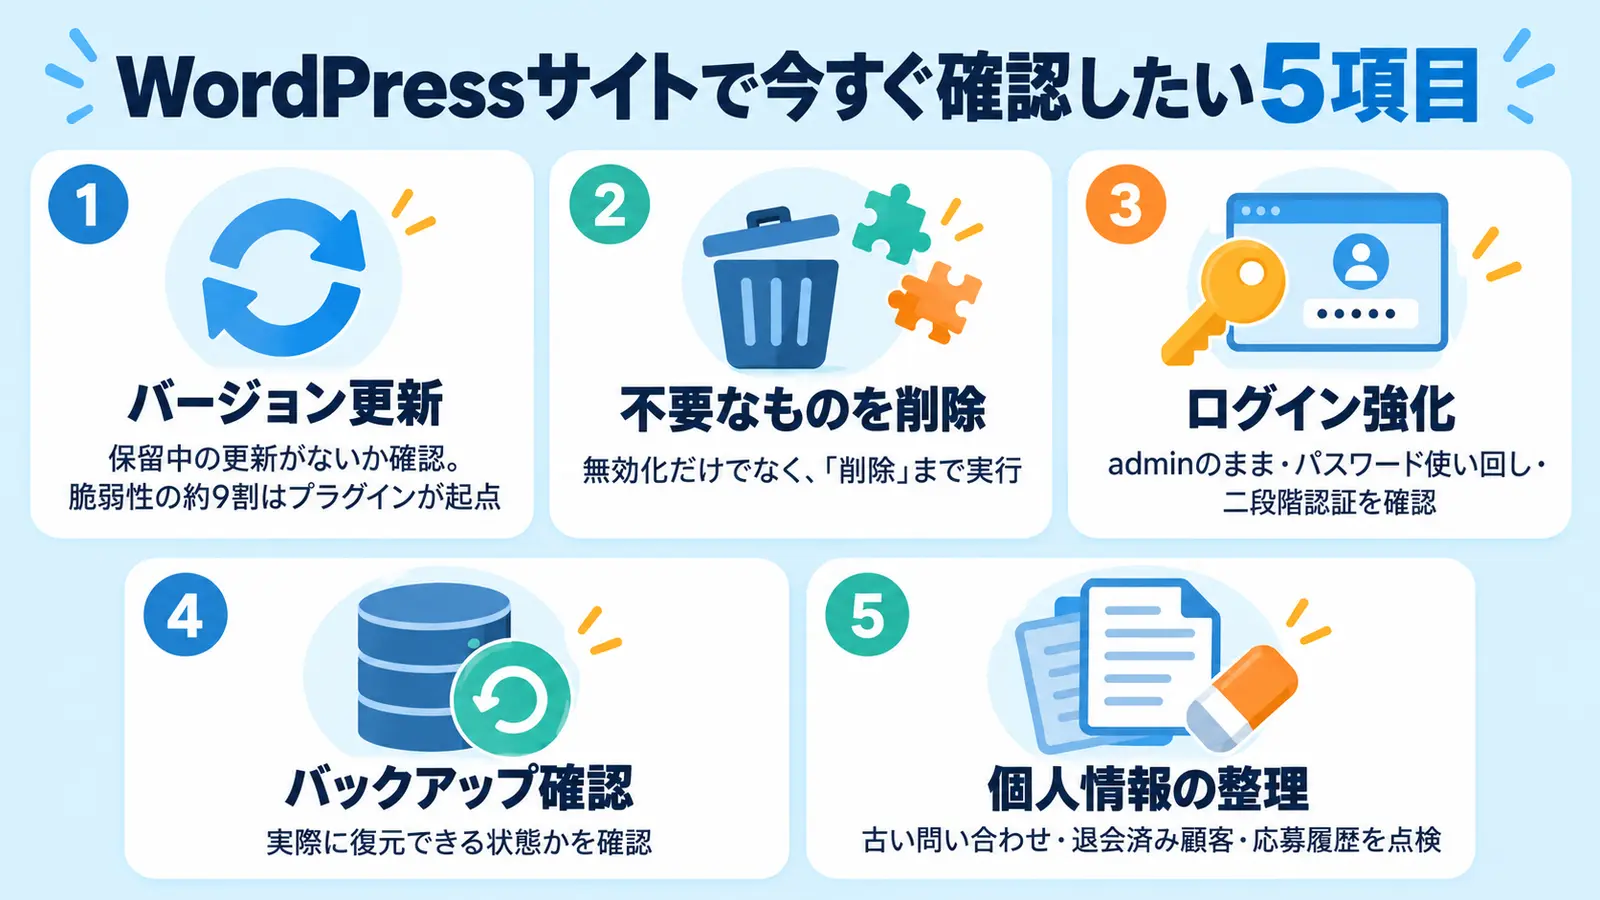
1.WordPress本体・テーマ・プラグインのバージョン
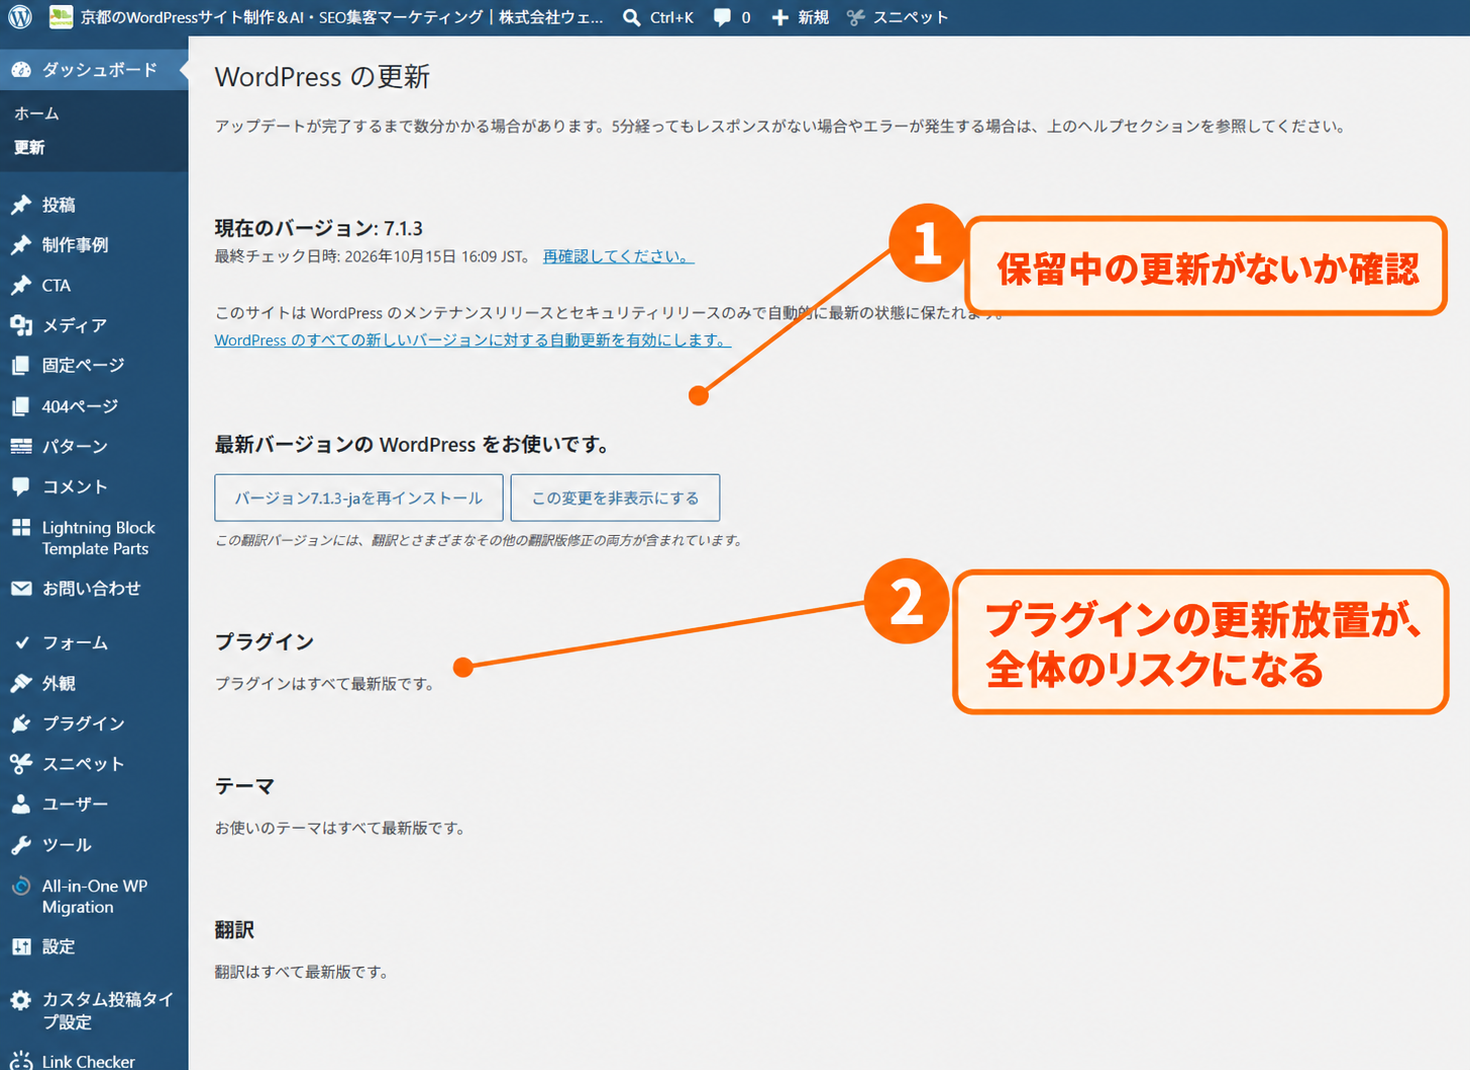
管理画面にログインして「ダッシュボード」→「更新」を開き、保留になっている更新がないか確認してください。
特にプラグインは脆弱性の約9割の起点になっており、1つのプラグインの更新放置が全体のリスクになります。
2.使っていないプラグインとテーマの整理
無効化しているだけのプラグインも、ファイルがサーバー上に存在する以上は攻撃対象になります。使っていないものは「削除」まで実行してください。
3.ログインまわりの強化
次の3点を確認してください。
- 管理者アカウントのユーザー名が「admin」のままになっていないか
- パスワードが使い回しになっていないか
- 二段階認証が設定されているか
実務的には手間が増え、管理コストがアップするのですが、この3点が揃っていれば不正ログインのリスクはかなり減少させられます。
4.バックアップの確認
「バックアップを取っている」と思い込んでいても、実際に復元できる状態かは別です。次の3点を確認しておいてください。
- 最後にバックアップが実行された日時
- 保存先
- いざという時の復元手順
5.お問い合わせフォーム等で蓄積された個人情報の整理
タイムズカーの事案のように、不要になったけれど消していないデータは、漏えいした時点で大きな被害となります。
次のようなデータが、サーバー内やWordPressのデータベースにそのまま残っていないか、点検してみてください。
- 何年も前のお問い合わせ内容
- 退会済みの顧客情報
- 応募が終わった求人エントリーの履歴
詳しい内容は、先日公開したコラムにもまとめていますので、よろしければお読みください。
相次ぐ情報漏えい、うちのホームページは大丈夫?WordPressの保守会社の観点から
最近、情報漏えいや大規模なサイバー被害のニュースが相次いでいます。 9月にはカーシェアリングの「タイムズカー」で、運転免許証などの本人確認書類の画像が約160万件漏えいしました(同社の9月29日の発表による)。この10月 […]
AIを「守り」にも使い始めています
弊社では現在、自社の案件管理システムをChatGPTとClaudeを連携させて新規開発しました。新システムの開発期間はおよそ2週間程度です。この間、Claude Codeを夜間ほぼ回しっぱなしで開発しました。
従来のイメージでフルスクラッチで開発すると、数ヶ月から半年はかかるボリュームの仕組みです。それが、AIと一緒に進めることで驚くほど短期間で形になりました。
内容としては、次のようなことを一元管理する仕組みです。
- 保守案件の期限管理
- ドメインやSSLの更新時期
- プラグインのアップデート状況
従来のように業務委託でフルスクラッチで制作するとどれくらいの開発費になるのかは、編集後記の後におまけとして参考までに掲載しておきます。
このシステムを作る中で改めて感じているのが、「AIは攻撃にも使われるけれど、守りにも使える」ということです。
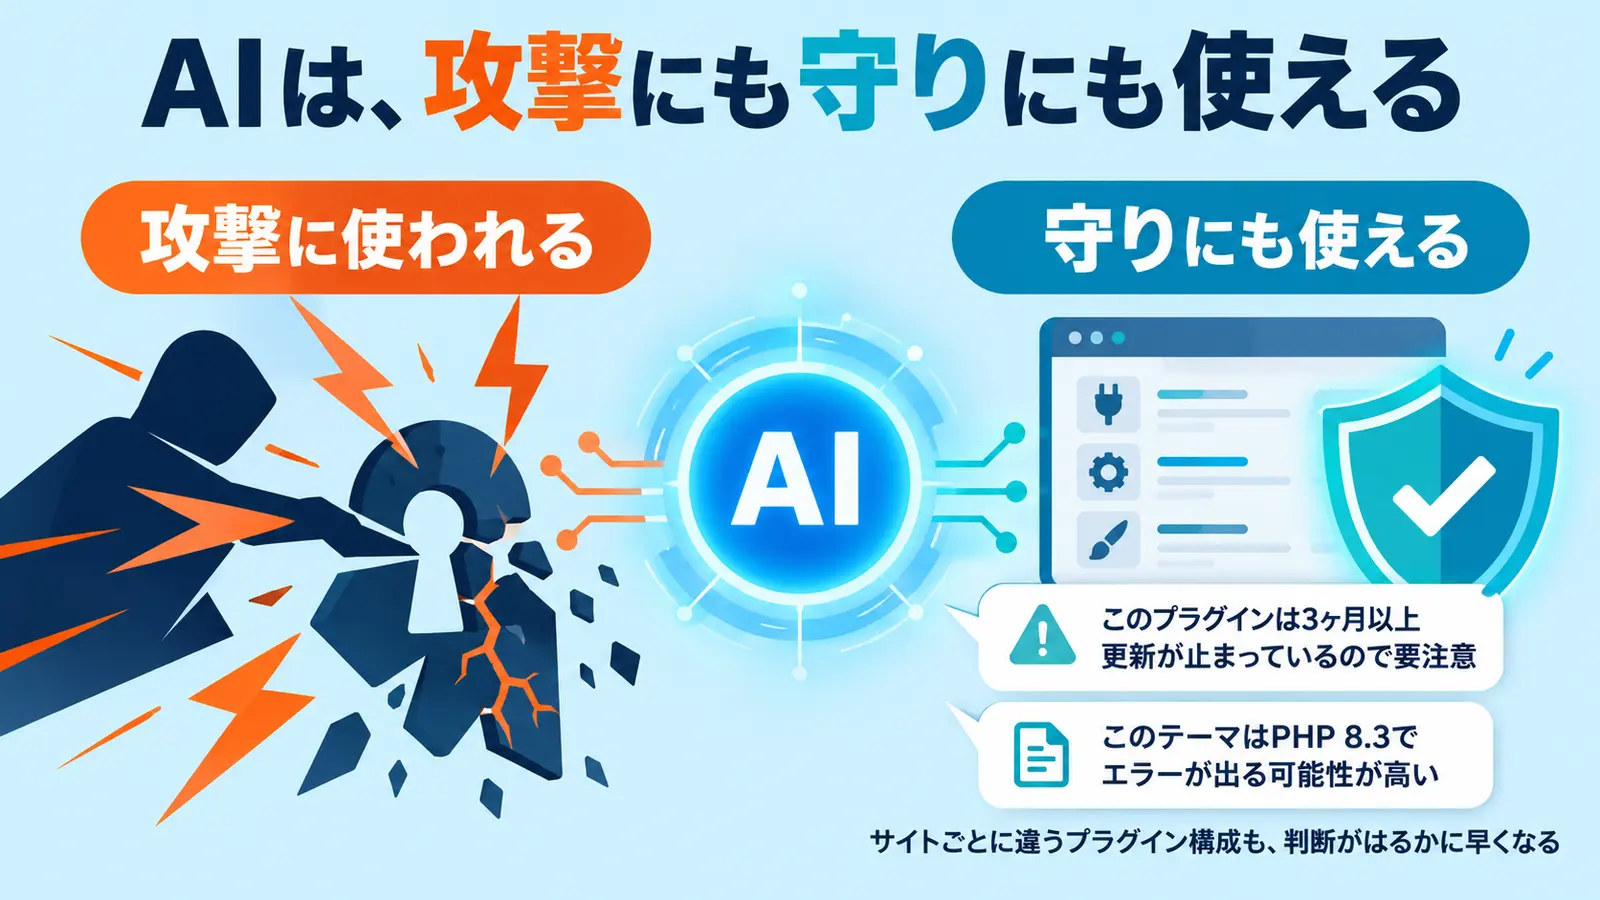
例えば、お客様のサイトごとに違うプラグイン構成を人間だけで追いかけるのは、正直かなりの労力です。しかしAIに補助してもらいながら整理すると、次のような判断が、はるかに早くできるようになります。
- 「このプラグインは3ヶ月以上更新が止まっているので要注意」
- 「このテーマはPHP 8.3でエラーが出る可能性が高い」
AIが攻撃に使われる時代だからこそ、守る側もAIを使って効率を上げていく必要があります。弊社がお客様の保守管理に活用している仕組みも、こうした視点で日々アップデートしています。
攻撃を受けてから慌てないために
ここ数週間の報道を見ていると、どの企業も「まさか自分たちが」という受け止めから始まっています。しかし、実際に被害が出てからでは、復旧に数週間、場合によっては数ヶ月かかります。
その間、サイトは止まり、お客様からの信頼は損なわれ、復旧費用も膨らみます。
一方で、普段から定期的に更新作業とバックアップを続けているサイトでは、仮に攻撃を受けても被害を最小限に抑えられます。守りの基本は、特別なことではなく「当たり前を続ける」ことです。
弊社のWordPress保守管理サービスでは、次の内容を月額料金内でご提供しています。
- 月次でのバージョン更新
- プラグインの定期チェック
- 脆弱性情報の監視
- バックアップ
- 復旧対応まで
他社制作のサイトもお引き受け可能です。
→ WordPress保守管理サービスの詳細はこちら

WordPress保守管理(委託管理)
このサービスは、「持ち家の定期点検・メンテナンス」のようなものです。屋根(サーバーやドメイン)が傷んでいないか、配線(コードやプラグイン)が正常に動いているか、古くなった設備を取り替える(プログラムのアップデート)必要が […]
編集後記
10月に入って、お客様から数件、「うちのサイトは大丈夫でしょうか」というご質問をいただいております。タイムズカーや京王の件を見て、不安になられた経営者の方が多いのだと思います。
「絶対に大丈夫」と言い切れるサイトは存在しないです。しかし、「攻撃を受けても被害を最小限に抑えられるように備えているか」「不要なデータを残していないか」という切り口で日々対応を考えておけば、この問いに答えを出すことができます。
おまけ
■ 社内の案件管理システム、昔ながらの手作業で作ったらいくらかかる?
弊社では、顧客ごとの案件・タスク・やり取りを一元管理する社内システムを、AIを活用しながら自社で開発し、日々の業務で使っています。
今回、「もしこのシステムを、昔のように人の手だけでゼロから(フルスクラッチで)開発したら、どれくらいの期間と費用がかかるのか」を試算してみました。
■ どんなシステムか
- 継続案件/スポット案件の管理
- タスク管理と対応履歴の記録
- 顧客情報、請求方法の管理
- ダッシュボード(対応が必要なタスク、入金状況、保守期限)
- 案件のアーカイブと復元、変更履歴
- 社内アカウントでのログインと、管理者/編集者の権限分け
- 毎日の自動バックアップと、手動バックアップ
見えにくい部分ですが、次のような「安心して使うための仕組み」も入っています。
- 複数人が同時に編集しても、上書き事故が起きない仕組み
- ボタンの二度押しなどによる二重登録の防止
- 削除しても消えず、管理者がいつでも元に戻せる設計
- システム更新時に、既存データを壊さずに移行する手順
- 約1,000項目の自動テスト
規模としては、プログラムが一般的な書き方に換算して1.5万〜2万行ほど、画面は約12画面です。
■ 手作業で開発した場合の試算
工程ごとの目安(人月=1人が1か月で行う作業量)
| 要件定義・基本設計 | 2〜3人月 |
| 詳細設計 | 1.5〜2人月 |
| サーバー側の開発 | 3〜4人月 |
| 画面の開発 | 5〜7人月 |
| テスト | 3〜5人月 |
| データ移行・リリース準備 | 1〜1.5人月 |
| プロジェクト管理 | 1.5〜2.5人月 |
| 合計 | 約18〜24人月 |
1人月あたり100万〜130万円(一般的な受託開発の相場)で計算すると、
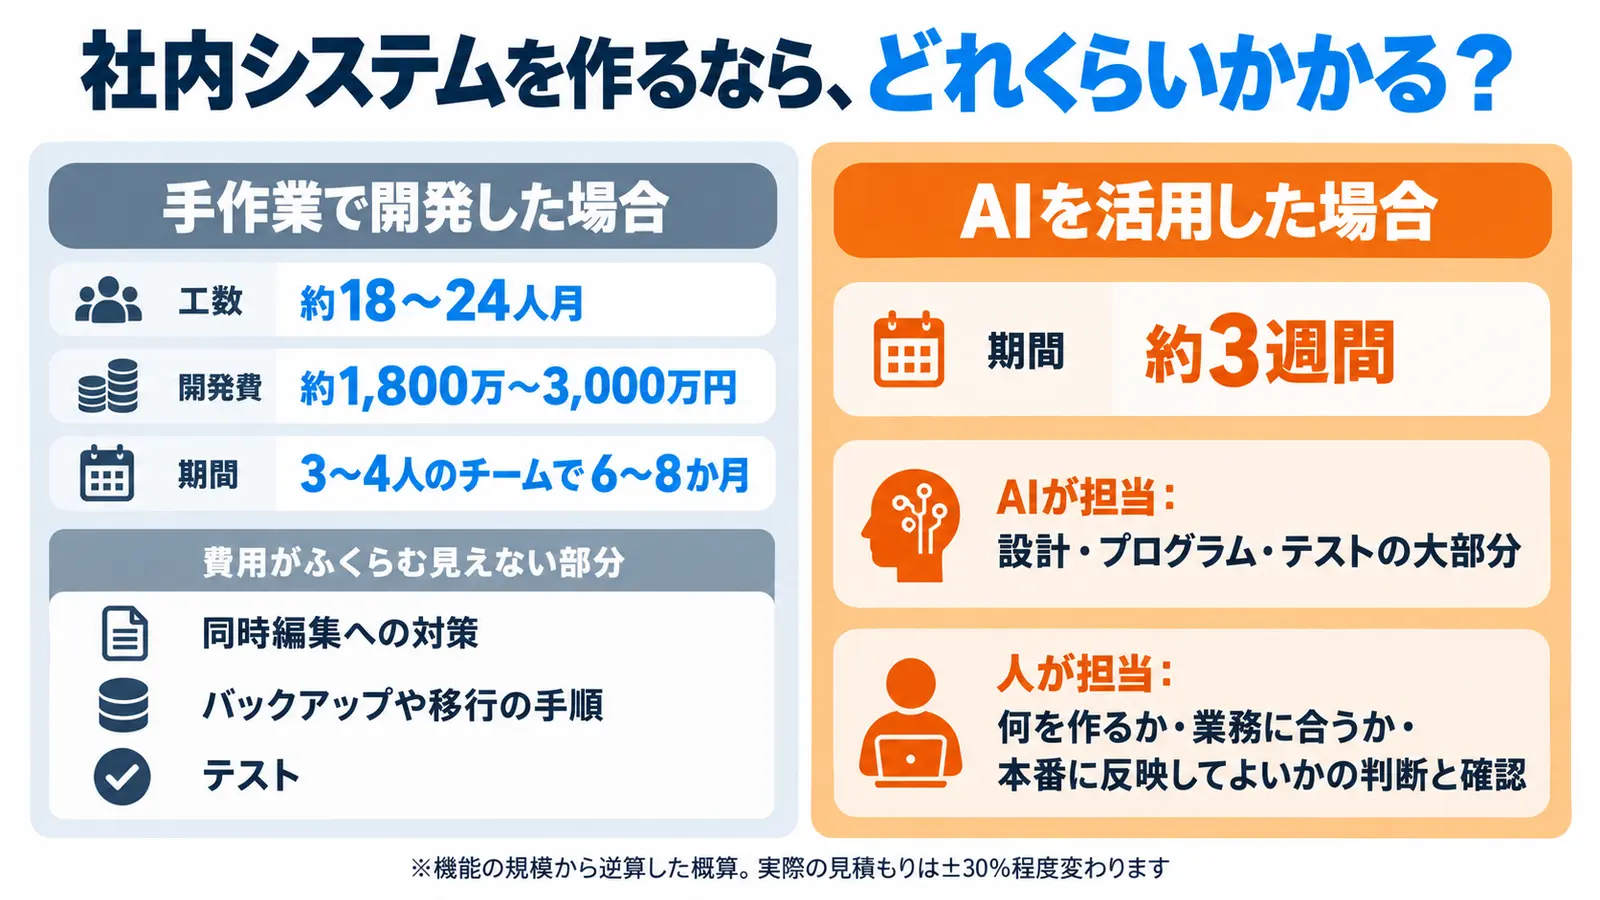
- 開発費:約1,800万〜3,000万円
- 期間:3〜4人のチームで6〜8か月(1人で作る場合は1年半〜2年)
という結果になりました。
さらに公開後の保守・改修費として、一般的には開発費の年15〜20%ほどが必要になります。
※機能の規模から逆算した概算です。実際の見積もりは、要件の決まり具合などによって±30%程度は変わります。
■ 費用がふくらむのは「見えない部分」
画面を作るだけなら、もっと少ない費用で済みます。機能を絞って、登録と一覧表示だけの最低限のシステムにすれば、6〜8人月(600万〜1,000万円程度)が目安です。
費用を押し上げるのは、次のような、普段は目に見えない部分です。
- 同時編集への対策
- データを守るバックアップや移行の手順
- テスト
ただ、業務で毎日使うシステムほど、この部分が「安心して任せられるかどうか」を左右します。
■ AIを使うと、どう変わったか
このシステムは、AIを使って約3週間で現在の形まで育ててきました。AIが担ったのは、設計・プログラム・テストの大部分です。
一方で、「何を作るか」「この動きで業務に合うか」「本番に反映してよいか」の判断と確認は、すべて人が行っています。
数千万円・半年以上かかっていた規模のシステムを、使いながら少しずつ育てていける時代になりつつあります。
こちらにも概要や詳細を記事として記載していますので、ぜひご覧ください。

自前の案件管理システムをChatGPTとClaude連携で新規開発しています
これまで企業が業務システムを導入する場合、一般的には市販のパッケージやクラウドサービスを選び、自社の業務をシステム側に合わせてきました。 しかし、AIによるシステム開発が急速に進んだことで、この関係が変わったと感じます。 […]
投稿者プロフィール
- 2004年頃の会社員時代からブログ作成を始める。ブログ作成が楽しくなり、そのまま趣味が高じて2006年にホームページ制作で起業、2008年に株式会社ウェブロードを設立。現在は、個人・中小事業者のWordPressサイト制作・改善を中心に、Web業界20年の知識と経験を生かして、自治体案件等の大型案件のWebディレクターや中小企業・個人事業主へのWeb全般のアドバイザー、SEO/AIOのコンサルタントとしても活動中。 プロフィールはこちら
最新の投稿
 メルマガバックナンバー2026年11月16日年末年始の前に確認したい、ホームページの「見えない土台」PHP
- お知らせ2026年11月14日カスタマーハラスメントに対する基本方針を策定しました
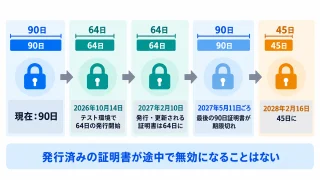
- お知らせ2026年10月18日Let's EncryptのSSL証明書が64日へ/自動更新でも確認しておきたいこと
- お知らせ2026年10月18日使わなくなったアクセス解析タグが攻撃の入口に/放置タグのリスク
お問合せフォームはこちら
弊社サービスをご検討いただきありがとうございます。
こちらのカテゴリ内のご質問と回答で解決できない場合は、ぜひ下記フォームよりお問い合わせください。ご相談・お見積りのご依頼は無料です。
お申込前のお打ち合わせはメール/お電話/Google Meet等オンラインでもご対応可能です。全国からお問い合わせを受付けています。 翌営業日を過ぎても弊社からの連絡がない場合はメールが届いていませんので、大変お手数をお掛けしますが、下記メールアドレスにご連絡ください。